- Biometrik bruger fysiske eller adfærdsmæssige karakteristika, såsom fingeraftryk, ansigtstræk og stemmemønstre, til identitetsbekræftelse. De er mest effektive, når de kombineres med andre godkendelsesmetoder.
- Biometriske data kan blive stjålet eller misbrugt via phishing, databasebrud og AI-drevne personfremstillinger. I modsætning til adgangskoder kan fysiske biometriske træk ikke blot ændres efter et brud.
- AI-genererede deepfakes og injektionsangreb udgør voksende risici for biometrisk verifikation. Ifølge iProov steg injektionsangreb med 741 % i 2025, hvilket understreger behovet for stærkere identitetskontroller.
- Adgangsnøgler (passkeys) tilbyder et sikrere alternativ til traditionelle adgangskoder ved at kombinere kryptografiske legitimationsoplysninger med enhedsbaseret godkendelse, ofte låst op med biometrik eller en PIN.
Biometrik vinder frem som et avanceret lag i mange private og virksomhedsrettede sikkerhedssystemer. Med unikke identificerende træk fra din biologi og adfærd kan det virke ufejlbarligt. Alligevel er mange forsigtige med at bruge biometrik som eneste autentificeringsmetode.
Moderne cybersikkerhed fokuserer på at reducere risiciene ved denne kraftfulde sikkerhedsløsning: traditionelle adgangskoder har længe været et svagt punkt i sikkerhedssystemer. Biometrik søger at løse dette ved at knytte identitetsbekræftelse til vores krop og adfærdsmønstre.
I denne artikel gennemgår vi det grundlæggende i, hvordan cybersikkerhed anvender biometrik. For at gøre det overskueligt besvarer vi nogle almindelige spørgsmål om biometrik:
- Hvad betyder biometrik?
- Hvad er biometriske data?
- Hvad er en biometrisk scanner?
- Hvad er risiciene ved biometrisk sikkerhed?
- Hvordan kan vi gøre biometrik mere sikker?
Hvad er biometrik?
Kort sagt: Biometrik er biologiske målinger — eller fysiske karakteristika — der kan bruges til at identificere personer. For eksempel er aftryksskanning, ansigtsgenkendelse og retina-scanninger alle former for biometrisk teknologi, men det er kun de mest kendte eksempler.
Forskere peger også på øreform, måden en person sidder eller går på, unikke kropslugte, årer i hånden og endda særlige ansigtsbevægelser som andre unikke identifikatorer. Disse træk uddyber feltet biometrik.
Tre typer biometriksikkerhed
Selvom biometrik kan have andre anvendelser, er den ofte brugt til sikkerhed, og man kan overordnet inddelte biometrik i tre grupper:
- Biologisk biometrik
- Morfologisk biometrik
- Adfærdsmæssig biometrik
Biologisk biometrik bruger træk på genetisk og molekylært niveau. Dette kan inkludere karakteristika som DNA eller dit blod, som kan vurderes via en prøve af kroppens væsker.
Morfologisk biometrik omfatter kroppens struktur. Mere fysiske træk som øjet, fingeraftryk eller formen på dit ansigt kan kortlægges til brug i sikkerhedsscannere.
Adfærdsmæssig biometrik bygger på mønstre, som er unikke for den enkelte. Hvordan du går, taler eller skriver på et tastatur kan indikere din identitet, hvis disse mønstre overvåges.
Sådan fungerer biometrisk sikkerhed
Biometrisk identifikation får en stadig større rolle i hverdagen. Fysiske karakteristika er relativt konstante og individuelle — også for tvillinger. En persons unikke biometriske profil kan erstatte eller i det mindste supplere adgangskodesystemer for computere, telefoner samt kontrolleret adgang til rum og bygninger.
Når biometriske data er indsamlet og kortlagt, gemmes de for at blive matchet ved fremtidige adgangsforsøg. Ofte krypteres disse data og opbevares lokalt på enheden eller på en fjernserver.
Biometriske scannere er hardware, der bruges til at indfange det biometriske træk til identitetsbekræftelse. Disse scanninger matches mod den gemte database for at godkende eller afvise adgang til systemet.
Med andre ord bliver din krop selve “nøglen” til at låse adgang op.
Biometrik bruges i vid udstrækning på grund af to store fordele:
- Praktisk i brug: Biometrik er altid med dig og kan ikke glemmes eller mistes.
- Svær at kopiere: Biometriske karakteristika er generelt sværere at gætte eller gengive end adgangskoder. Alligevel kan biometriske data blive stjålet, og autentificeringssystemer kan narres.
Selvom disse systemer ikke er perfekte, rummer de stort potentiale for fremtidens cybersikkerhed.
Eksempler på biometrisk sikkerhed
Her er nogle almindelige eksempler på biometrisk sikkerhed:
- Stemmegenkendelse
- Fingeraftryksscanning
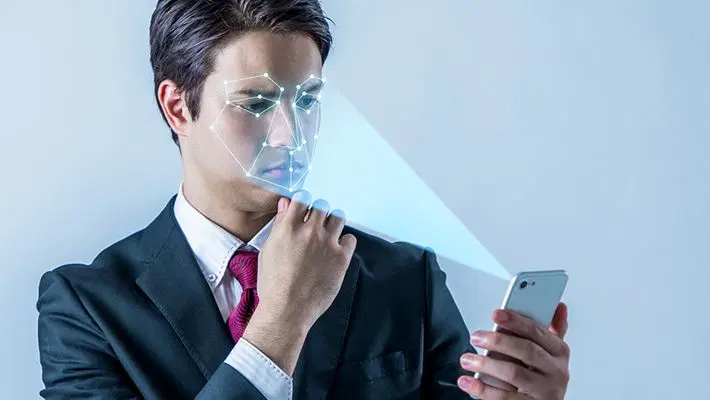
- Ansigtsgenkendelse
- Iris-genkendelse
- Pulssensorer
I praksis anvendes biometrisk sikkerhed allerede effektivt i mange sektorer.
Biometrisk autentificering bruges i bankvæsen, sundhedsvæsen og transport til at bekræfte identiteter og styre adgang til følsomme oplysninger. Almindelige anvendelser omfatter fingeraftryk og ansigtsgenkendelse til kontoadgang, identitetsverifikation og adgang til beskyttede systemer.
Biometrik indgår i e‑pas over hele verden. I USA indeholder e‑pas en chip med et digitalt foto af ansigtet, fingeraftryk eller iris samt teknologi, der skal forhindre uautoriseret aflæsning og dataaflæsning.
Efterhånden som disse systemer udrulles, udspiller fordele og ulemper sig i realtid.
Er biometriske scannere sikre? — Forbedringer og bekymringer
Biometriske scannere er blevet en standardfunktion i moderne smartphones. Du finder biometrisk godkendelse i phone security systemer, hvor fingeraftrykssensorer og ansigtsgenkendelse giver brugere mulighed for at låse enheder op, godkende betalinger og få adgang til beskyttede apps. Mange enheder bruger dedikeret sikkerhedshardware til at beskytte biometriske oplysninger og mindske uautoriseret adgang.
Moderne ansigtsgenkendelsessystemer kan bruge infrarøde kameraer, dybdesensorer og andre teknologier til at skelne en levende person fra et fotografi. Nogle fingeraftryksscannere indeholder også sikkerhedsforanstaltninger, der kan opdage kunstige aftryk. Effektiviteten af disse beskyttelser varierer dog mellem enheder og autentificeringssystemer.
Tidligere sikkerhedsforskning viste, at biometric scannere, inklusive ansigtsgenkendelse, kan narres under visse betingelser. Forskere ved University of North Carolina at Chapel Hill hentede fotos af 20 frivillige fra sociale medier og brugte dem til at konstruere 3D-modeller af deres ansigter. Forskerne brød med succes fire ud af de fem testede sikkerhedssystemer.
Eksempler på fingeraftrykskloning findes overalt. Et eksempel fra Black Hat-konferencen viste, at et fingeraftryk pålidelig kan klones på cirka 40 minutter med materiale for omkring 10 USD ved at lave et aftryk i formbart plast eller stearinvoks.
Tysklands Chaos Computer Club spoofede iPhone’s TouchID-fingeraftryksscanner to dage efter dens lancering. Gruppen fotograferede et fingeraftryk på en glasoverflade og brugte det til at låse en iPhone 5s op.
Biometrik — identitet og privatlivsbekymringer
Biometrisk autentificering er praktisk, men fortalerne for privatliv er bekymrede for, at biometrisk sikkerhed underminerer personlig privatliv. Bekymringen går på, at personlige data kan indsamles let og uden samtykke.
Ansigtsgenkendelse er en del af hverdagen i kinesiske byer, hvor den bruges til rutinemæssige køb, og London er kendt for sine CCTV-kameraer. Nu knytter New York, Chicago og Moskva CCTV-kameraer til ansigtsgenkendelsesdatabaser for at hjælpe politiet med at bekæmpe kriminalitet. Carnegie Mellon University udvikler desuden et kamera, der kan scanne folks iris i folkemængder fra en afstand på 10 meter.
I 2018 blev ansigtsgenkendelse indført i Dubais lufthavn, hvor rejsende fotograferes af 80 kameraer, mens de passerer gennem en tunnel i et virtuelt akvarium.
Ansigtsgenkendelseskameraer er også i brug i andre lufthavne verden over, herunder Helsinki, Amsterdam, Minneapolis–St. Paul og Tampa. Al den data skal gemmes et eller andet sted, hvilket næres frygten for konstant overvågning og misbrug af personoplysninger.
Myndigheder og regulerende instanser er begyndt at reagere på disse bekymringer. Siden februar 2025 har Artikel 5 i EU AI-loven forbudt brugen af realtids fjernidentifikation baseret på biometrik i offentligt tilgængelige rum til retshåndhævelse, med visse undtagelser og strenge godkendelseskrav. Derudover klassificerer Artikel 9 i EU's GDPR biometriske data, der behandles for entydig identifikation, som en særlig kategori af persondata. Behandling er som udgangspunkt forbudt, medmindre en specifik lovbestemt undtagelse, f.eks. udtrykkeligt samtykke, gælder.
Bekymringer om sikkerheden for biometriske data
Et mere umiddelbart problem er, at databaser med personoplysninger er attraktive mål for hackere. For eksempel, da U.S. Office of Personnel Management blev hacket i 2015, fik cyberkriminelle fat i fingeraftryk på 5,6 millioner offentlige ansatte, hvilket efterlod dem sårbare over for identitetstyveri.
Cyberkriminelle målretter i stigende grad biometriske oplysninger via phishing. Ifølge Kasperskys phishingforskning fra 2025 kan falske hjemmesider anmode om kameratilgang under dække af identitetsbekræftelse for at indfange ansigtsbilleder eller andre følsomme oplysninger. Angribere kan også bruge AI-genererede deepfakes og stemmekloning til at udgive sig for ofre og forsøge at omgå identitetskontroller. I modsætning til adgangskoder kan kompromitterede biometriske karakteristika ikke bare ændres.
At gemme biometriske data på en enhed — som i iPhone’s TouchID eller Face ID — betragtes som mere sikkert end at opbevare dem hos en tjenesteudbyder, selv når dataene er krypteret.
Den risiko minder om risikoen ved en adgangskodedatabase, hvor hackere kan bryde ind og stjæle data, der ikke er effektivt sikret. Følgerne er dog markant forskellige. Hvis en adgangskode kompromitteres, kan den ændres. Biometriske data forbliver derimod uforanderlige.
Biometrisk spoofing har udviklet sig ud over fotografier og fingeraftryksforme. Ved et injektionsangreb forsøger kriminelle at omgå enheds kamera ved at sende manipuleret eller AI-genereret video direkte ind i identitetsverifikationssystemet. Ifølge iProovs 2026 Threat Intelligence Report steg disse angreb med 741 % år‑til‑år i 2025, mens angreb mod iOS-enheder steg med 1.151 % i andet halvår af året. Financial Action Task Force advarer også om, at AI-genererede deepfakes kan undergrave identitetsverifikation og svigdetektion, hvilket understreger behovet for stærkere sikkerhedsforanstaltninger.
Sådan beskytter du din biometriske identitet
På grund af risiciene for privatliv og sikkerhed skal biometriske systemer have supplerende beskyttelse.
Uautoriseret adgang bliver vanskeligere, når systemer kræver flere godkendelsesmetoder, som f.eks. livstegnsdetektion (fx blink) og matching af kodede prøver mod brugere inden for krypterede domæner.
Nogle sikkerhedssystemer tilføjer desuden ekstra attributter som alder, køn og højde i de biometriske data for at modvirke hackere.
Indiens unikke ID Authority of India Aadhaar-program er et godt eksempel. Startet i 2009 indarbejder det flertrinsgodkendelse med iris-scanning, fingeraftryk fra alle 10 fingre og ansigtsgenkendelse.
Disse biometriske oplysninger knyttes til et unikt 12-cifret Aadhaar-identifikationsnummer. Ifølge Unique Identification Authority of India er mere end 1,4 milliarder Aadhaar-numre udstedt. Aadhaar bruges bredt til identitetsbekræftelse, herunder adgang til offentlige ydelser, selvom brugen er underlagt særlige juridiske krav og undtagelser.
Biometrik kan være én autentificeringsfaktor i et multifaktor‑autentificeringssystem. Denne tilgang kombinerer to eller flere forskellige typer autentificeringsfaktorer, såsom:
- Noget du er (biometrik)
- Noget du har (f.eks. en hardware-token) eller noget du ved (f.eks. en adgangskode)
To‑faktor‑autentificering giver en stærk kombination, især efterhånden som IoT-enheder bliver almindelige. Ved at lægge lag på lag bliver sikrede internetforbundne enheder mindre sårbare over for databrud. Alligevel er flertrinsgodkendelse underudnyttet. Ifølge en 2026 Kaspersky-undersøgelse rapporterede kun 46 % af Windows‑brugerne og 51 % af macOS‑brugerne, at de havde aktiveret to‑faktor eller multifaktor‑autentificering. At kombinere biometrik med en anden autentificeringsfaktor kan hjælpe med at reducere risikoen for uautoriseret adgang.
Biometrik kan også gøre adgangskodefri autentificering mere praktisk via adgangsnøgler. Disse legitimationsoplysninger bruger offentlig nøgle‑kryptografi og tillader brugere at logge ind ved at låse en privat nøgle op med et fingeraftryk, ansigtsgenkendelse eller enhedsbaseret PIN. Ifølge FIDO Alliance's State of Passkeys 2026-rapport er cirka 5 milliarder passkeys i brug globalt, og 75 % af de adspurgte forbrugere har aktiveret en adgangsnøgle på mindst én konto.
Derudover kan brug af en password manager — mange af dem genererer og låser nu også op med adgangsnøgler ud over traditionelle adgangskoder — til at opbevare traditionelle adgangskoder give et ekstra sikkerhedslag.
Uafhængigt testet og anerkendt af branchens førende laboratorier.
Det vigtigste at vide om biometrik
Kort sagt: Biometrik er et voksende middel til at verificere identitet i cybersikkerhedssystemer.
Kombinationen af dine fysiske eller adfærdsmæssige signaturer med andre autentificeringer giver nogle af de stærkeste kendte sikkerhedsforanstaltninger. I øjeblikket er det i det mindste bedre end at bruge en tegnbaseret adgangskode alene som eneste verifikation.
Biometrisk teknologi byder på meget lovende sikkerhedsløsninger. På trods af risiciene er systemerne praktiske og svære at efterligne. Derudover vil disse systemer fortsætte med at udvikle sig i lang tid fremover.
Relaterede artikler:
- Hvad er ansigtsgenkendelse, og hvordan bruges den i sikkerhed?
- Hvad er adgangskodefri autentificering, og hvordan øger det sikkerheden?
- Hvad er internetsikkerhed, og hvordan beskytter det dig online?
- Lær mere om multifaktor‑autentificering
Anbefalede produkter:
FAQs
Kan biometriske data blive stjålet ligesom en adgangskode?
Ja. Biometriske data kan blive stjålet via databasebrud, phishing eller kompromitterede systemer. I modsætning til adgangskoder kan fingeraftryk og ansigtstræk ikke ændres efter et brud, hvilket gør sikker opbevaring og supplerende autentificeringsmetoder særligt vigtige.
Er det sikkert at bruge fingeraftryk eller ansigtsoplåsning på min telefon?
Ja. Fingeraftryk og ansigtsgenkendelse er generelt sikre, når de biometriske data opbevares sikkert på din enhed. Ingen autentificeringsmetode er dog fejlsikker. Brug en stærk enheds‑PIN eller adgangskode og hold din software opdateret.
Hvad er forskellen mellem en biometrisk scanner og en adgangsnøgle?
En biometrisk scanner indfanger fysiske karakteristika, såsom fingeraftryk eller ansigtstræk, for at bekræfte identitet. En adgangsnøgle er en kryptografisk login‑legitimationsoplysning, der erstatter traditionelle adgangskoder og kan låses op ved hjælp af biometrik eller en enhedsbaseret PIN.
Kan nogen låse min enhed eller mine konti op med et foto af mit ansigt?
Nogle simple ansigtsgenkendelsessystemer kan narres af fotografier. Moderne systemer bruger dog dybdesensing og livstegnsdetektion for at mindske denne risiko. Avancerede narreteknikker og AI-genererede deepfakes udgør dog stadig mulige trusler.