Hvad er mobil app-sikkerhed?
Mobil app-sikkerhed, også kaldet mobil applikationssikkerhed, er praksis for at beskytte mobilapps, de data de håndterer, og de tjenester de forbinder til mod uautoriseret adgang, misbrug og cyberangreb.
Det er vigtigt, fordi mobilapps ofte bruges til følsomme aktiviteter som netbank, shopping, beskeder og adgang til virksomhedssystemer. En sikkerhedssvaghed i en app kan udsætte personoplysninger, loginoplysninger, betalingsdata eller virksomhedsregistre.
Mobil app-sikkerhed adskiller sig fra mobil enhedssikkerhed, som fokuserer på at beskytte selve telefonen eller tabletten. Det er også forskelligt fra app‑privacy, som handler om hvordan personoplysninger indsamles og deles.
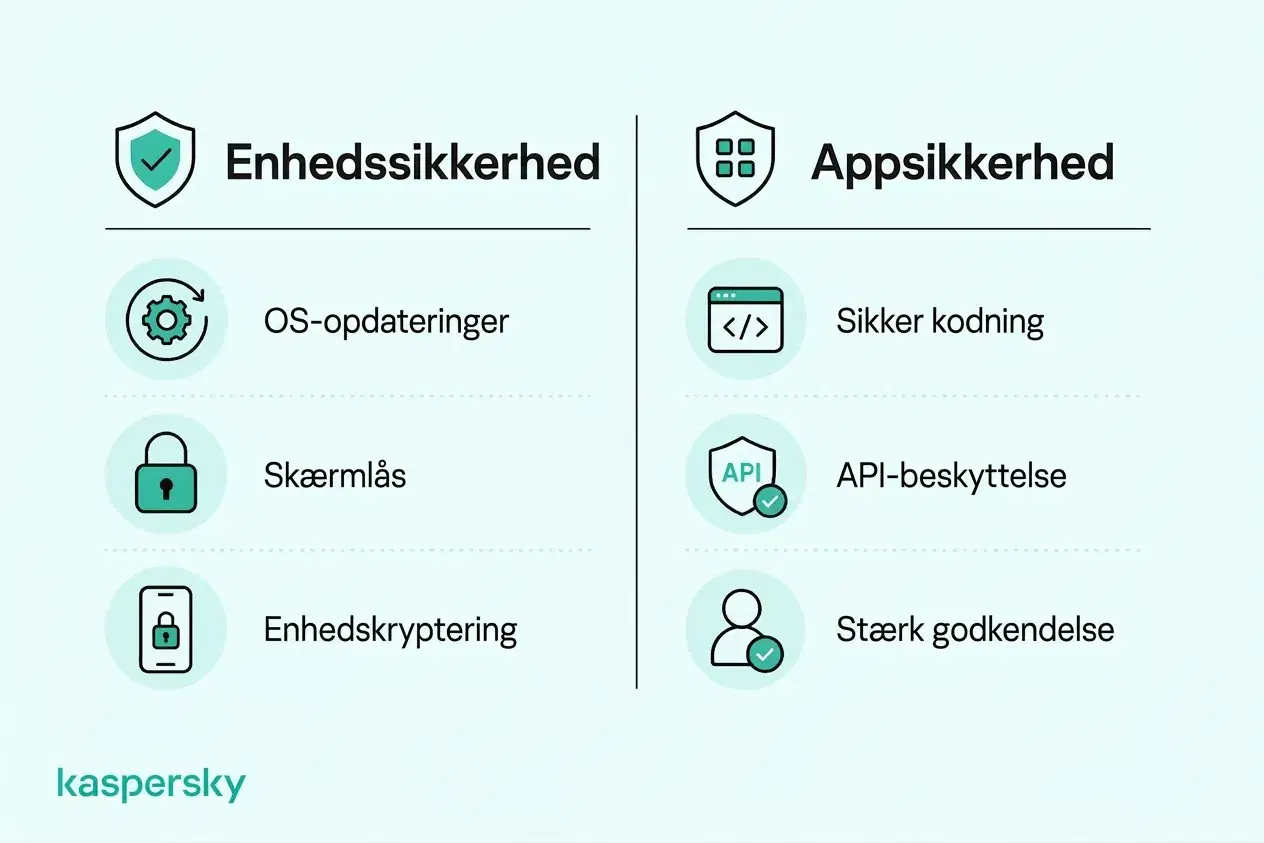
Ansvar er også delt. Udviklere skal bygge og teste apps sikkert, og organisationer skal administrere adgang og beskytte tilknyttede systemer. Brugere skal holde apps opdaterede og beskytte deres konti og data.
- Mobil app-sikkerhed beskytter apps, brugerdata og de tjenester, som appsene forbinder til.
- Almindelige risici omfatter usikker datalagring, svag autentifikation, sårbare APIs, skadelige apps og forældede komponenter.
- Udviklere har ansvaret for sikker design, kodning, test og vedligeholdelse.
- Brugere kan reducere risikoen ved at installere pålidelige apps, gennemgå tilladelser, holde software opdateret og beskytte deres konti.
- Virksomheder bør kontrollere adgangen til virksomhedens apps og data, især på medarbejder‑ og BYOD‑enheder.
- Mobil app-sikkerhed relaterer til enhedssikkerhed og privatliv, men er ikke det samme.
Hvad er de mest almindelige trusler og sårbarheder mod mobilapps?
En sårbarhed er en svaghed i en app eller dens understøttende systemer. Angrebsmetoder er de måder, svagheder udnyttes på. Konsekvenserne kan variere fra datatab til næsten øjeblikkelige økonomiske tab.
Almindelige risici påvirker både Android- og iOS‑apps og overlapper med problemer fremhævet i OWASP Mobile Top 10, herunder usikker datahåndtering, svag autentifikation, sårbar kommunikation og usikre softwarekomponenter. Disse svagheder kan påvirke alt fra bank‑ og shoppingapps til beskedplatforme og virksomhedsapplikationer.
Usikker datalagring og kommunikation
Følsomme oplysninger kan blive eksponeret, hvis en app gemmer dem usikkert på enheden, sender dem via dårligt beskyttede forbindelser eller er afhængig af sårbare APIs.
Det kan bringe personoplysninger, loginoplysninger, betalingsdata og virksomhedsdata i fare. En usikker finansapp kan for eksempel udsætte transaktionsdetaljer, eller en sårbar forretningsapp kan lække kunderegistre eller fortrolige dokumenter.
Svag autentifikation og adgangskontrol
Dårlig autentifikation, usikker sessionhåndtering og svag autorisation kan give angribere adgang til konti eller information, de ikke burde have adgang til.
Mulige udfald omfatter overtagelse af konti, eskalering af rettigheder eller adgang til en anden brugers data. I en shoppingapp kan dette udsætte gemte betalingsoplysninger; i en forretningsapp kan det give en uautoriseret person adgang til interne poster eller administrative funktioner.
Malware, app‑manipulation og reverse engineering
Mobile trusler omfatter også skadelige apps, spyware, bank‑Trojanere og falske udgaver af legitime applikationer. Disse kan være designet til at stjæle legitimationsoplysninger, overvåge aktivitet eller omdirigere betalinger.
Reverse engineering involverer at analysere en applikations kode eller adfærd for at forstå, hvordan den fungerer. Selvom det kan bruges til legitim sikkerhedsforskning, kan angribere udnytte det til at finde svagheder eller omgå beskyttelser. App‑manipulation omfatter uautoriserede ændringer, der kan ændre funktionalitet, kompromittere sikkerhedskontroller eller lettet bedrageri. Legitimate apps kan også indeholde sårbarheder, som angribere kan udnytte.
Forældet software og sårbare komponenter
Apps er ofte afhængige af tredjeparts SDKs, biblioteker og andre softwarekomponenter. Hvis disse er forældede eller usikre, kan de introducere svagheder, selv når appens egen kode er veludført.
Uopdaterede apps og ikke‑understøttede komponenter er særligt risikable, fordi kendte sårbarheder kan forblive udnyttelige. Problemer i softwareforsyningskæden kan også påvirke mange apps på én gang, når de er afhængige af den samme sårbare tredjepartskomponent.
Hvad bør en tjekliste for mobil app-sikkerhed indeholde?
En tjekliste for mobil app-sikkerhed bør dække fem kerneområder: arkitektur og tilladelser, autentifikation og autorisation, datalagring og privatliv, netværkskommunikation og APIs, samt applikationsintegritet og testning.
Disse sikkerhedsforanstaltninger bør overvejes gennem hele udviklings‑ og vedligeholdelsesprocessen. Udviklere og organisationer, der driver mobile tjenester, har hovedansvaret for at implementere dem ved hjælp af rammer som OWASP Mobile Application Security Verification Standard (MASVS) sammen med Android‑ og iOS‑sikkerhedsanbefalinger.
Sikker arkitektur og tilladelser
Apps bør følge princippet om mindst privilegium. Giv komponenter, brugere og tjenester kun den adgang, de behøver.
Udviklere bør undgå hardcodede adgangskoder, API‑nøgler og andre hemmeligheder og minimere unødig eksponering af følsomme oplysninger. Tredjeparts SDKs og afhængigheder bør vurderes for sårbarheder gennem hele deres livscyklus, og applikationsarkitekturen bør begrænse skadens omfang, hvis en komponent kompromitteres.
Autentifikation og autorisation
Autentifikation skal verificere brugere sikkert, mens autorisation skal kontrollere, hvad hver bruger kan få adgang til. Vigtige adgangsbeslutninger bør håndhæves på serveren i stedet for kun at stole på mobilappen.
Apps bør støtte passende MFA og sikker kontogendannelse. Autentifikationstokens bør beskyttes gennem sikker lagring og omhyggelig sessionhåndtering, så brugere ikke kan få adgang til information eller funktioner ud over deres rettigheder.
Sikker datalagring og privatliv
Kryptering i mobilapps hjælper med at beskytte følsomme oplysninger, der er gemt på enheder og backend‑systemer. Kombineret med passende adgangskontrol og sikker nøglehåndtering reducerer kryptering risikoen for uautoriseret dataeksponering.
Android Keystore kan sikkert lagre kryptografiske nøgler på Android‑enheder. iOS Keychain giver beskyttet lagring til legitimationsoplysninger og andre små følsomme data. Ingen af delene bør dog bruges som undskyldning for at gemme mere information end nødvendigt.
Apps bør også minimere unødig indsamling og opbevaring og forhindre, at følsomme data dukker op i logs, backups, notifikationer eller eksponerede grænseflader.
Sikker netværkskommunikation og APIs
Kommunikation mellem appen og dens servere bør bruge HTTPS med korrekt konfigurerede TLS.
APIs bør kræve sikker autentifikation og autorisation og validere anmodninger på serveren. Yderligere beskyttelse mod interception eller manipulation kan være passende for højrisikoapps, men følsomme data bør aldrig sendes gennem usikre kanaler.
Applikationsintegritet og sikkerhedstest
Kontroller for applikationsintegritet hjælper med at opdage eller afskrække uautoriserede ændringer, mens mobil app‑sikkerhedstest identificerer sårbarheder, før angribere kan udnytte dem. Sammen hjælper disse tiltag udviklere med at reducere sikkerhedsrisici gennem en applikations livscyklus.
Kodeobfuskering, integritetskontroller og runtime‑beskyttelser kan gøre reverse engineering og manipulation sværere. Disse foranstaltninger kan dog ikke garantere, at en applikation er immun over for angreb.
Sikkerhedstest bør også indbygges i udviklingen i stedet for kun at blive lavet ved udgivelse. Dette kan inkludere:
- SAST: gennemgang af kildekode eller binærer for sikkerhedssvagheder.
- DAST: test af den kørende applikation for udnyttelig adfærd.
- Sårbarhedsvurderinger: identificere og prioritere kendte svagheder.
- Penetrationstest: simulere realistiske angreb for at teste, hvordan sårbarheder kan udnyttes.
Test bør gentages efter væsentlige ændringer i applikationen og efterhånden som nye trusler eller sårbarheder dukker op.
|
Sikkerhedsområde |
Vigtige verificeringsspørgsmål |
|
Arkitektur og tilladelser |
Følger appen princippet om mindst privilegium? Er tredjepartsafhængigheder vurderet for sårbarheder? |
|
Autentifikation og autorisation |
Verificeres brugere sikkert? Håndhæves adgangskontrol på serveren? |
|
Datalagring og privatliv |
Er følsomme oplysninger beskyttet i lagring? Undgås unødig datainsamling? |
|
Netværkskommunikation |
Er forbindelser mellem app og applikationsserver krypterede? Er APIs korrekt sikrede? |
|
Applikationsintegritet og testning |
Er appen beskyttet mod relevante manipulationstrusler? Udføres sikkerhedstest regelmæssigt? |
Hvordan kan du forbedre mobil app-sikkerhed?
Mobil app-sikkerhed afhænger både af, hvordan applikationer bygges, og hvordan de bruges. Udviklere har ansvar for sikkert design, kodning, testning og backend‑beskyttelse, mens enkeltpersoner og virksomheder kan reducere risiko gennem sikre app‑valg, kontosikkerhed, tilladelser og enhedsstyring.
Sikkerhedssoftware kan tilføje et ekstra lag beskyttelse mod visse trusler, såsom malware, phishing og skadelige links, men det kan ikke reparere usikker appkode eller sårbarheder i en tjenesteudbyders backendsystemer.
Bedste praksis for mobil app-sikkerhed for privatpersoner
- Hent apps fra pålidelige kilder: Foretræk anerkendte app‑butikker, tjek udvikleren og vær forsigtig med ukendte APK‑filer eller installationslinks.
- Gennemgå tilladelser: Begræns unødvendig adgang til lokation, kontakter, kamera, mikrofon og andre følsomme oplysninger.
- Hold apps opdaterede: Installer applikations‑ og styresystemopdateringer straks, og fjern apps, der ikke bruges eller ikke længere understøttes.
- Beskyt konti: Brug unikke adgangskoder, en kodeordshåndtering og multifaktorautentifikation (MFA) hvor det er tilgængeligt.
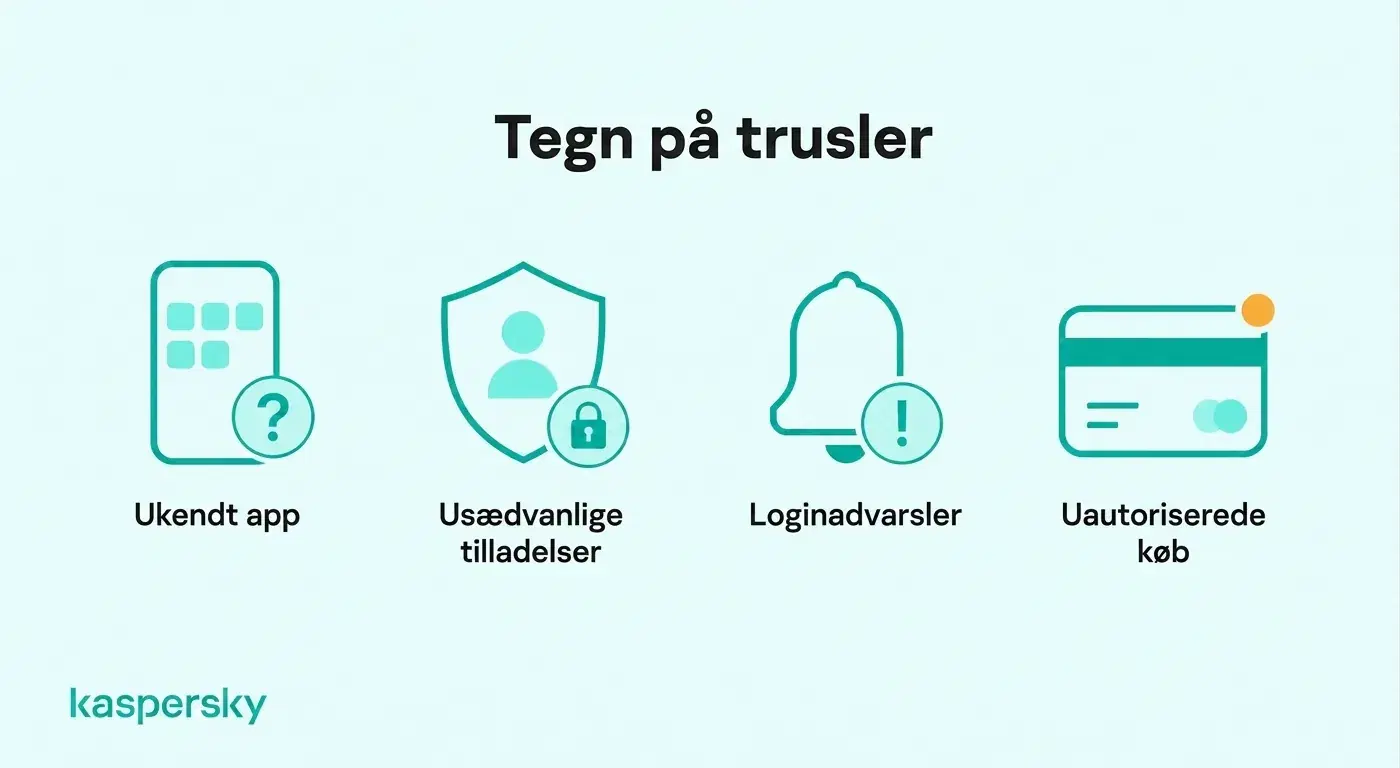
- Hold øje med mistænkelig adfærd: Undersøg ukendte apps, uventede tilladelsesanmodninger, usædvanlige login‑alarmer eller uautoriseret kontoadfærd.
- Brug passende sikkerhedssoftware: Vælg anerkendt mobilbeskyttelse, der kan hjælpe med at opdage skadelige apps, phishingforsøg og usikre links, afhængigt af enheden og understøttede funktioner.
Uafhængigt testet og belønnet af branchens førende laboratorier.
Bedste praksis for mobil app-sikkerhed for små virksomheder
Små virksomheder bør kombinere medarbejdervejledning med kontrol med, hvilke mobilapps der kan få adgang til virksomhedens information.
- Kontrollér app‑brug: Definér, hvilke applikationer der er godkendt til at få adgang til forretningssystemer og data.
- Sikre forretningskonti: Kræv passende multifaktorautentifikation og begræns medarbejderes rettigheder i forhold til deres ansvar.
- Håndtér mobile risici: Sæt minimumskrav til sikkerhed for både virksomhedsejede og BYOD‑enheder, der får adgang til virksomhedsapplikationer.
- Beskyt virksomhedsoplysninger: Begræns unødig adgang til kunderegistre, fortrolige dokumenter og tilknyttede cloud‑tjenester.
- Uddan medarbejdere: Hjælp personalet med at genkende skadelige apps, falske installationslinks og mistænkelige login‑forespørgsler.
- Brug relevante sikkerhedsforanstaltninger: Kombinér endpoint‑beskyttelse, kontosikkerhed, adgangskontrol og medarbejderbevidsthed frem for kun at stole på én foranstaltning.
Kaspersky Small Office Security kan understøtte bredere små‑virksomheds cybersecurity ved at beskytte understøttede forretningsenheder og konti. Prisvindende sikkerhed og intet IT‑team krævet.
Hvad bør du gøre, hvis en mobilapp er kompromitteret?
Hvis du mistænker, at en mobilapp er kompromitteret, skal du stoppe med at bruge den, sikre berørte konti og undersøge, om følsomme oplysninger er eksponeret. Hurtig handling kan begrænse uautoriseret adgang, økonomiske tab og yderligere skader.
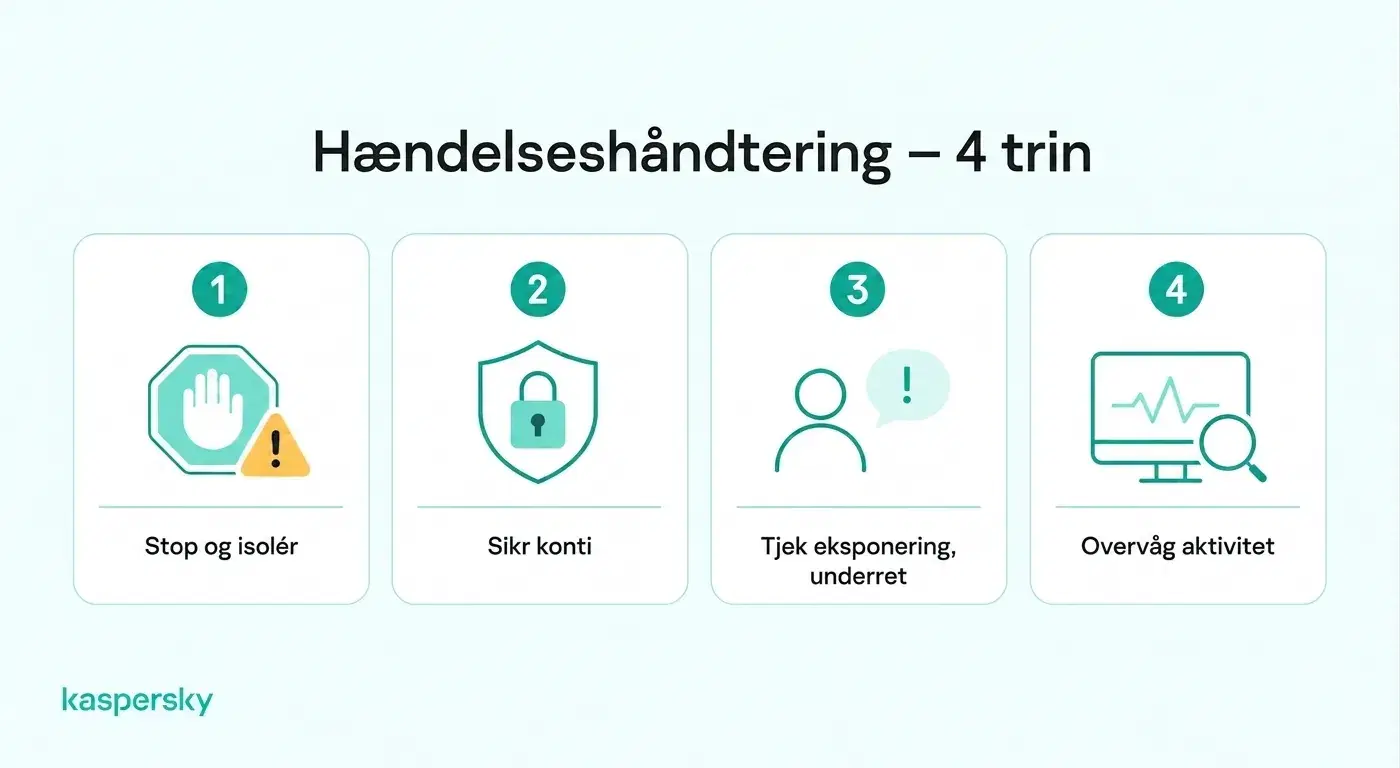
- Identificér mistænkelig aktivitet: Kig efter ukendte apps, uventede tilladelsesanmodninger, sikkerhedsalarmer, uautoriserede transaktioner eller usædvanlig kontoadfærd.
- Inddæm truslen: Stop med at bruge den berørte app. Hvis malware mistænkes, afbryd enheden fra internettet efter behov og fjern eller isolér den skadelige applikation.
- Sikr dine konti: Brug en pålidelig enhed til at ændre potentielt kompromitterede adgangskoder, tilbagekalde aktive sessioner og aktivere multifaktorautentifikation.
- Tjek for eksponeret information: Fastslå, om personoplysninger, betalingsinformation, loginoplysninger eller forretningsregistre kan være blevet adgang til.
- Underret relevante parter: Kontakt din bank, hvis finansielle oplysninger er i risiko. For forretningsapplikationer, rapportér hændelsen til din IT‑administrator eller sikkerhedsteam.
- Overvåg for yderligere trusler: Hold øje med mistænkelige logins, uautoriserede transaktioner og andre tegn på fortsat kompromittering.
Relaterede artikler:
- Hvordan undgår man datatyveri?
- Hvad er de bedste tips til mobil sikkerhed for smartphone‑brugere?
- Hvad er væsentlige Android‑sikkerhedstips til at beskytte min enhed?
- Hvad er de væsentligste forskelle i sikkerhed mellem Android og iPhone?
Anbefalede produkter:
FAQs
Hvordan kan du se, om en mobilapp er sikker?
Der er ikke ét enkelt tegn, der beviser, at en app er sikker. Brugbare indikatorer omfatter en anerkendt udvikler, regelmæssige opdateringer, rimelige tilladelsesanmodninger, sikre loginmuligheder og distribution gennem betroede kanaler. For højrisikoapps bør udviklere også følge anerkendte standarder som OWASP MASVS.
Hvad er mobil applikations trusselsovervågning?
Mobil applikationstrussel‑overvågning indebærer at observere signaler fra en app eller enhed for at opdage mistænkelig aktivitet som manipulation, ugyldig kode‑signering, usædvanlige API‑anmodninger, bot‑aktivitet eller andre tegn på angreb. Det kan hjælpe udviklere med at forstå, hvordan apps angribes efter udgivelse.
Hvad er forskellen mellem mobil app‑sikkerhedstest og penetrationstest?
Mobil app‑sikkerhedstest er den bredere proces med at kontrollere en applikation for sårbarheder ved hjælp af metoder som statisk analyse, dynamisk test, konfigurationsgennemgange og afhængighedstjek. Penetrationstest er mere fokuseret på at simulere realistiske angreb for at afgøre, om identificerede svagheder rent faktisk kan udnyttes.
Hvad er app‑attestering?
App‑attestering bruger platformleveret evidence til at hjælpe servere med at vurdere en applikations identitet og integritet. Afhængigt af mekanismen kan det hjælpe med at opdage uautoriserede ændringer eller mistænkelige miljøer, men det kan ikke garantere, at en app eller enhed er fuldstændig sikker.