De fleste små virksomheder laver allerede noget DIY sikkerhedsarbejde, selvom det ikke er nogen officiel stillingsbeskrivelse. It‑sikkerhed outsourcing betyder at betale en ekstern virksomhed for at overtage nogle eller alle de opgaver—fra at installere opdateringer til at overvåge mistænkelige logins. Det er ikke det samme som at købe sikkerhedssoftware, som I kan køre internt.
Hvad er outsourcing af it‑sikkerhed?
En virksomhed, der outsourcer it‑sikkerhed, betaler en ekstern tjenesteudbyder for at håndtere nogle eller alle sine sikkerhedsopgaver. Det kan inkludere overvågning af alarmer, administration af enheder og sikkerhedsteknologi, kørsel af sårbarhedsscanninger og håndtering af hændelser.
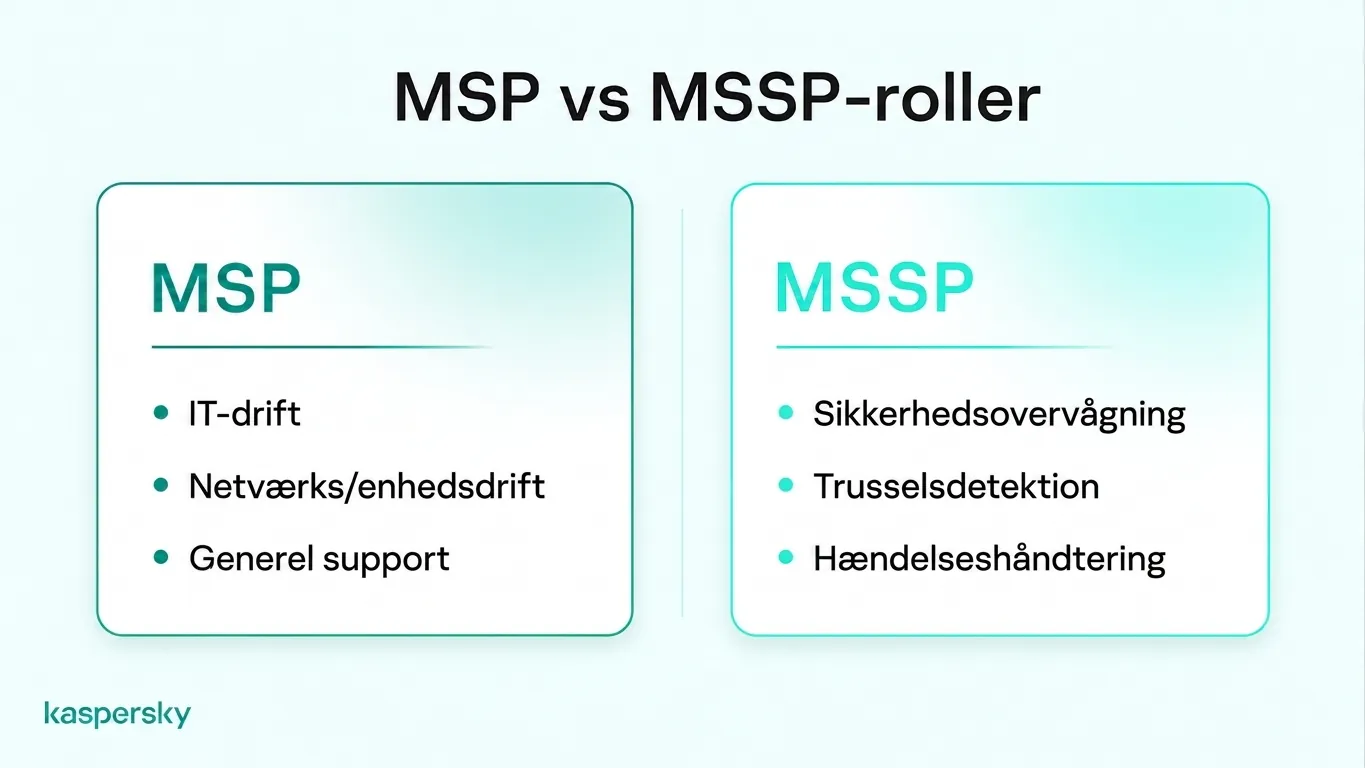
Der er to typer leverandører, som løser det meste af dette arbejde:
- En managed service provider (MSP) varetager dag‑til‑dag IT‑drift, såsom opsætning af computere, netværkspleje og fejlfinding. En MSP er en almindelig vej til outsourcing af IT for små virksomheder.
- En managed security service provider (MSSP) fokuserer på informationssikkerhed med tjenester som trusselsdetektion, overvågning uden for normal arbejdstid og incident response.
Små virksomheder vælger som regel en af tre løsninger:
- DIY, eller intern sikkerhed, betyder at jeres egne medarbejdere tager sig af det hele, ved hjælp af sikkerhedssoftware og deres egen arbejdstid.
- Outsourced sikkerhedbetyder, at en leverandør—typisk en MSP eller MSSP—varetager arbejdet i stedet.
- En hybrid løsningfordeler arbejdet mellem intern sikkerhed og outsourcing.
I behøver ikke at outsource al jeres sikkerhed. En virksomhed kan outsource en enkelt opgave, fx en årlig sikkerhedsgennemgang eller hjælp efter et angreb, og selv klare resten internt.
- Mange små virksomheder kan selv klare den daglige beskyttelse med sikkerhedssoftware, udpegede ejere for hver opgave og regelmæssige tjek.
- At køre jeres eget sikkerhedssoftware kræver ikke nødvendigvis, at I hyrer en managed service provider.
- En MSSP specialiserer sig i sikkerhed, mens en MSP primært tager sig af dag‑til‑dag IT‑drift.
- Outsourcing kan tilføre ekspertise og overvågning, men virksomheden beholder ansvaret for adgangsstyring, medarbejdertræning og kundedata.
- Priser for outsourcing afhænger typisk af virksomhedens størrelse, antal enheder, tjenestens omfang, supportbehov og hvor kompleks jeres IT‑opsætning er.
- Med en hybrid løsning kører medarbejderne rutinemæssig sikkerhed, mens eksterne specialister tager sig af vurderinger eller alvorlige hændelser.
Kan små virksomheder selv håndtere it‑sikkerhed?
Mange små virksomheder driver deres egen it‑sikkerhed uden en specialist ansat. Det kan fungere godt for en enkel opsætning, fx et par bærbare, cloud‑mail og ingen fysiske servere på stedet.
Hvad kræver intern it‑sikkerhed?
For at drive intern it‑sikkerhed har en lille virksomhed typisk brug for en person med grundlæggende teknisk viden, regelmæssig tid afsat til sikkerhedsopgaver, en navngiven ansvarlig for hver opgave og sikkerhedssoftware, der dækker alle virksomhedens enheder.
Små teams springer ofte det tredje punkt over, og opgaver uden en direkte ansvarlig glider så hurtigt mellem stolene. Hver opgave har brug for en navngiven person, der installerer opdateringer, opretter nye konti og håndterer alarmer.
Mange forretningssikkerhedsprodukter gør det muligt for små teams at administrere beskyttelsen via et centraliseret dashboard. Det gør det lettere at kontrollere enheders sikkerhed, anvende opdateringer og administrere indstillinger uden at skulle udføre hver opgave manuelt.
Hvor svigter intern it‑sikkerhed?
Intern it‑sikkerhed kan mangle både ekspertise og tilgængelighed. Et lille team har måske ikke kompetencerne til at opdage et godt skjult angreb eller at inddæmme ransomware, og alarmer, der kommer om natten eller i weekenden, kan blive overset.
Den ansvarlige for sikkerhed har som regel også en anden rolle. Hvis vedkommende holder fri, når en alarm indløber, kan den blive liggende i dage. Ved en alvorlig hændelse har de heller ikke altid de nødvendige færdigheder til at finde ud af, hvad en angriber har haft adgang til, og hvad I skal informere kunder eller tilsynsmyndigheder om.
Hvilke opgaver kan små virksomheder håndtere internt?
De fleste små virksomheder kan håndtere daglig beskyttelse af enheder, kontosikkerhed, medarbejdertræning i phishing og backups internt. Disse opgaver følger faste rutiner, og virksomhedens sikkerhedssoftware automatiserer meget af det, fra planlagte scanninger til udrulning af opdateringer.
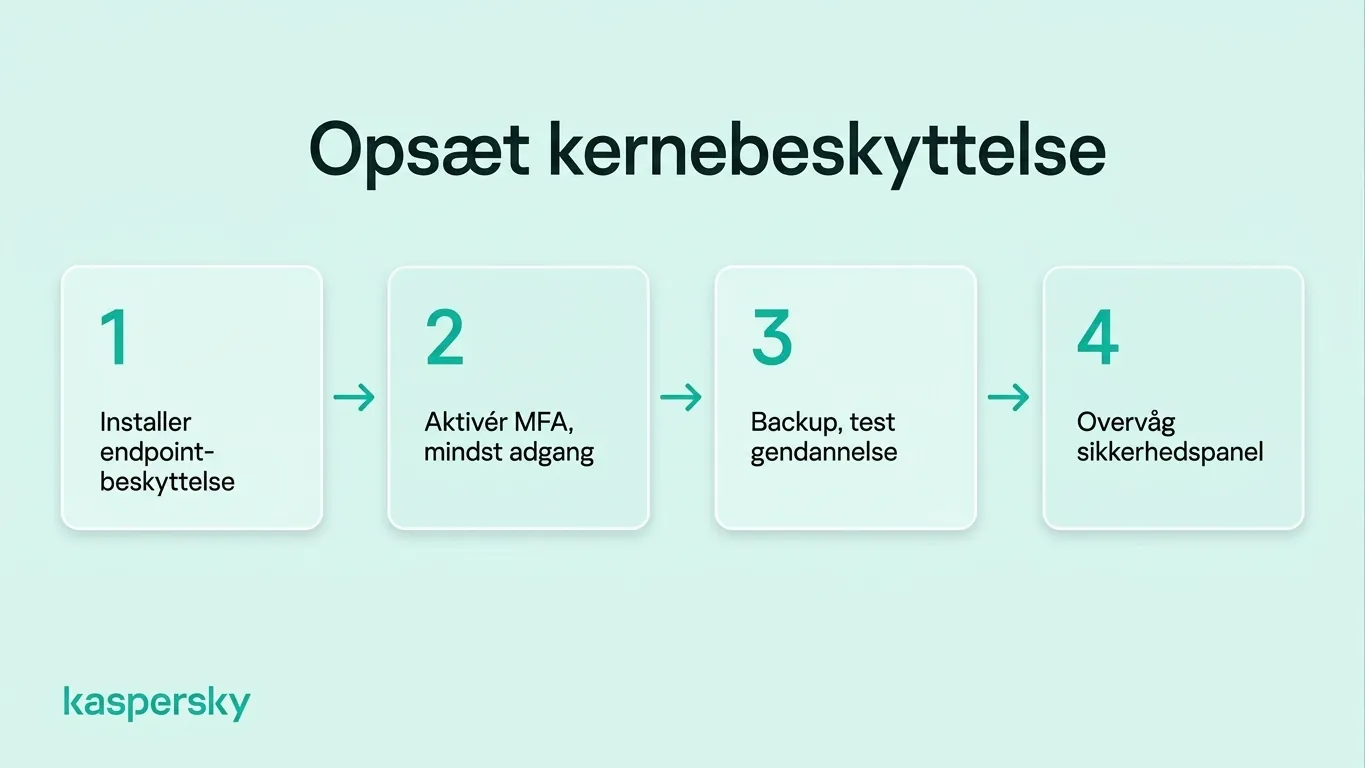
En lille virksomhed kan normalt dække det basale med disse fire skridt:
- Installer sikkerhedssoftware (Small Office Security trial link) på alle computere og mobiltelefoner. Det kan blokere kendt malware, markere risikable downloads og advare om phishing‑sider. Aktivér automatiske opdateringer. Mange angreb udnytter kendte sårbarheder, som en patch allerede har lukket. Hvis medarbejdere bruger private telefoner til arbejde, beslut hvilke enheder der må få adgang til virksomhedens data.
- Brug multifaktorautentifikation (MFA) til e‑mail, bankforbindelser og cloud‑apps. Et stjålet kodeord er så mindre sandsynligt at være nok til adgang. Giv hver person kun adgang efter behov, og fjern rettigheder på deres sidste arbejdsdag. En kort phishing‑opdatering en–to gange om året hjælper medarbejdere med at genkende en af de mest almindelige trusler.
- Etabler en backup‑rutineog tjek, at den virker. Hav mindst én kopi offline eller adskilt fra hovednetværket, og test gendannelse hvert par måneder. Skriv herefter en enkel planside til en stjålen bærbar eller et ransomware‑angreb. Den skal angive, hvem der skal kontaktes, hvad der skal afbrydes, og hvor backupkopierne findes.
- Overvåg det centrale dashboard. Mange virksomhedsløsninger tilbyder et dashboard til kontrol af enheders beskyttelse, administration af opdateringer og gennemgang af sikkerhedsalarmer. Tjek rutinerapporter, mislykkede opdateringer og licensudløb regelmæssigt, men sørg for, at kritiske alarmer bliver gennemgået straks i stedet for kun ved et ugentligt tjek.
Uafhængigt testet og belønnet af branchens førende laboratorier.



Hvad er fordele og ulemper ved at outsource it‑sikkerhed?
En ekstern leverandør kan tilføre specialkompetence, ekstra sikkerhedsværktøjer, mindre arbejde for medarbejderne og tryghed i, at professionelle tager sig af sikkerheden. Ulempen er afhængighed af leverandøren, mindre direkte kontrol og potentielle huller i, hvad kontrakten dækker.
En MSSPs analytikere håndterer angreb på tværs af flere organisationer og kan genkende trusler, som interne medarbejdere ikke har set før. Nogle leverandører tilbyder også kontinuerlig overvågning og incident response, som er svære for en lille virksomhed at opretholde selv. Outsourced IT‑sikkerhed kan derfor mindske behovet for at ansætte dedikerede cybersikkerhedsspecialister.
Når først en leverandør varetager jeres sikkerhed, bliver I afhængige af deres personale, svartider og beslutninger, og servicekvaliteten kan variere mellem udbydere. Tjek altid kontrakten for at se, hvad leverandøren rent faktisk dækker. En leverandør, der passer jeres arbejdsstationer, dækker fx ikke nødvendigvis de cloud‑konti, der gemmer kundedata.
Her er en sammenligning af intern it‑sikkerhed vs. outsourcing:
|
Faktor |
DIY (intern) |
Outsourced |
|
Ekspertise |
Begrænset til hvad jeres medarbejdere ved |
Adgang til sikkerhedsspecialister afhængig af leverandøren |
|
Fleksibilitet |
I kan skifte værktøjer eller rutiner når I ønsker |
Ændringer kan kræve leverandørens accept eller en kontraktændring |
|
Administrativ indsats |
Medarbejdernes tid hver uge |
Mindre rutinearbejde, men tid til leverandørstyring er nødvendig |
|
Kontrol |
Direkte kontrol over indstillinger og adgang |
Delt kontrol, afhængig af hvad kontrakten tillader |
|
Tilgængelighed |
Typisk inden for almindelig arbejdstid |
Kan inkludere 24/7‑overvågning, afhængig af planen |
Outsourcing kræver også intern koordinering. Jeres virksomhed skal have nogen, der kan gennemgå leverandørens arbejde, godkende vigtige sikkerhedsbeslutninger og koordinere indsatsen, hvis en hændelse opstår.
Hvor meget koster outsourcing af it‑sikkerhed sammenlignet med intern sikkerhed?
DIY it‑sikkerhed består typisk af softwareabonnementer og medarbejdertimer, mens outsourcing kommer med leverandørgebyrer, men kan reducere intern arbejdsbyrde. Hvad der er billigst afhænger af virksomhedens størrelse, antal enheder, sikkerhedsbehov og hvilke tjenester der er inkluderet.
Udbydere opkræver som regel en månedlig pris per enhed eller per bruger, men to virksomheder af samme størrelse kan alligevel få meget forskellige tilbud. En plan, der dækker opdateringer og antivirus, koster normalt mindre end en med 24/7‑overvågning og incident response. Ekstra kontorer, fjernarbejdere og på‑stedet servere øger også prisen, så en generisk prisliste viser sjældent det reelle beløb for en lille virksomheds sikkerhed.
DIY sparer leverandørgebyret, men de timer medarbejderne bruger på sikkerhed koster virksomheden, fordi den tid tages fra deres øvrige arbejde.
|
Omkostningspost |
DIY |
Outsourced |
|
Løbende gebyrer |
Sikkerhedssoftware‑licenser |
Månedligt MSP‑ eller MSSP‑gebyr, ofte per enhed eller bruger |
|
Opsætning |
Medarbejdertimer til installation og konfigurering |
Onboarding‑gebyr plus medarbejdertimer under overdragelsen |
|
Løbende administration |
Medarbejdertimer til opdateringer, alarmer og tjek |
Medarbejdertimer til at gennemgå rapporter og styre leverandøren |
|
Incident response |
Specialisthjælp købes ved behov |
Inkluderet eller faktureret særskilt, afhængig af kontrakten |
|
Lejlighedsvise specialistopgaver |
Vurderinger eller audits købes efter behov |
Nogle gange inkluderet, andre gange ekstra |
For at sammenligne de to retfærdigt, list først hvad I skal beskytte, fx enheder, konti og data. Notér hvilke opgaver jeres medarbejdere kan håndtere, og indhent tilbud på resten. Læg derefter et års software, medarbejdertimer og leverandørgebyrer sammen for hver mulighed.
Hvornår bør en lille virksomhed outsource it‑sikkerhed?
En leverandør giver mening, når jeres opsætning kræver flere kompetencer eller timer, end teamet kan levere. Mange virksomheder uden en dedikeret IT‑specialist vælger at beholde deres it‑sikkerhed internt.
Hvilke situationer kræver ekstern ekspertise?
En virksomhed har større sandsynlighed for at få brug for ekstern ekspertise, når IT‑opsætningen er kompleks, når brancheregler stiller særlige krav til sikkerhed, eller når en alvorlig hændelse som ransomware eller et databrud kræver specialistbistand for at inddæmme.
En lægepraksis med patientjournaler eller en webbutik, der tager kortbetalinger, kan være underlagt krav om sikkerhedskontroller, logning eller test. Ved et angreb kan en incident response‑specialist hjælpe med at begrænse skaden, bevare beviser og finde ud af, hvilke data der er blevet tilgået eller stjålet. Mange små teams har ikke disse færdigheder og er derfor ikke rustet til at håndtere angreb optimalt.
Hvordan vælger man mellem intern sikkerhed og outsourcing?
Sammenlign hvad jeres team kan håndtere med hvad virksomheden har brug for: de kompetencer og timer opsætningen kræver, de branchekrav I skal overholde, og jeres budget. Behold de opgaver, medarbejderne kan dække internt, og indhent tilbud for resten.
Spørg jer selv:
- Kan en medarbejder konfigurere sikkerhedssoftware, læse alarmer og opdage, når noget virker forkert?
- Har den person et par timer om ugen til sikkerhed, beskyttet mod deres øvrige opgaver?
- Driver I egne servere, flere lokationer eller et stort fjernarbejdende team?
- Forventer kunder, forsikringsselskaber eller tilsynsmyndigheder bestemte kontroller eller regelmæssig testning?
- Vil en leverandør koste mindre end den tid, medarbejderne ellers ville bruge?
Hvis jeres team har kompetencerne og tiden til at styre daglig sikkerhed, kan intern it‑sikkerhed være tilstrækkeligt. Hvis I kun har brug for hjælp til bestemte opgaver, kan en hybrid tilgang give ekstra ekspertise uden en fuldt dækkende kontrakt. Løbende outsourcing giver ofte mening, når sikkerhedskravene konsekvent overstiger teamets kapacitet eller tilgængelighed.
Eksempler fra små virksomheder
Bogføringsfirma
Dette firemandsfirma arbejder fra bærbare, cloud‑mail og et delt online‑drev uden servere. Én partner bruger en time hver fredag på at tjekke sikkerhedsdashboardet og bekræfte, at sidste uges backup blev gennemført. Med sikkerhedssoftware og MFA på alle konti behøver firmaet muligvis slet ikke ekstern hjælp.
Arkitektvirksomhed
En 15‑mands praksis kører sin egen filserver, og flere arkitekter arbejder hjemmefra og forbinder til den. Kontorlederen håndterer daglige tjek, men ingen har undersøgt, om medarbejdernes forbindelse til serveren er sikker. En specialist kan lave en årlig gennemgang for at afdække sådanne huller uden at praksissen tegner en månedlig kontrakt.
Webbutik
Webbutikken har 40 ansatte, tager kortbetalinger og kører flere cloud‑systemer. Deres sikkerhedssoftware genererer flere daglige alarmer, end deres topersoners it‑team kan gennemgå, og butikken skal være oppe døgnet rundt. Her kan administreret cybersecurity for små virksomheder være det mest praktiske valg, da det tilføjer fuldtids‑overvågning og incident response.
Kan små virksomheder kombinere intern sikkerhed og outsourced it‑sikkerhed?
Små virksomheder kan kombinere de to i en hybridmodel, hvor medarbejderne tager sig af rutineopgaver som opdateringer, konti og backups. Eksterne specialister dækker de opgaver, teamet mangler tid eller kompetencer til, fx overvågning eller incident response.
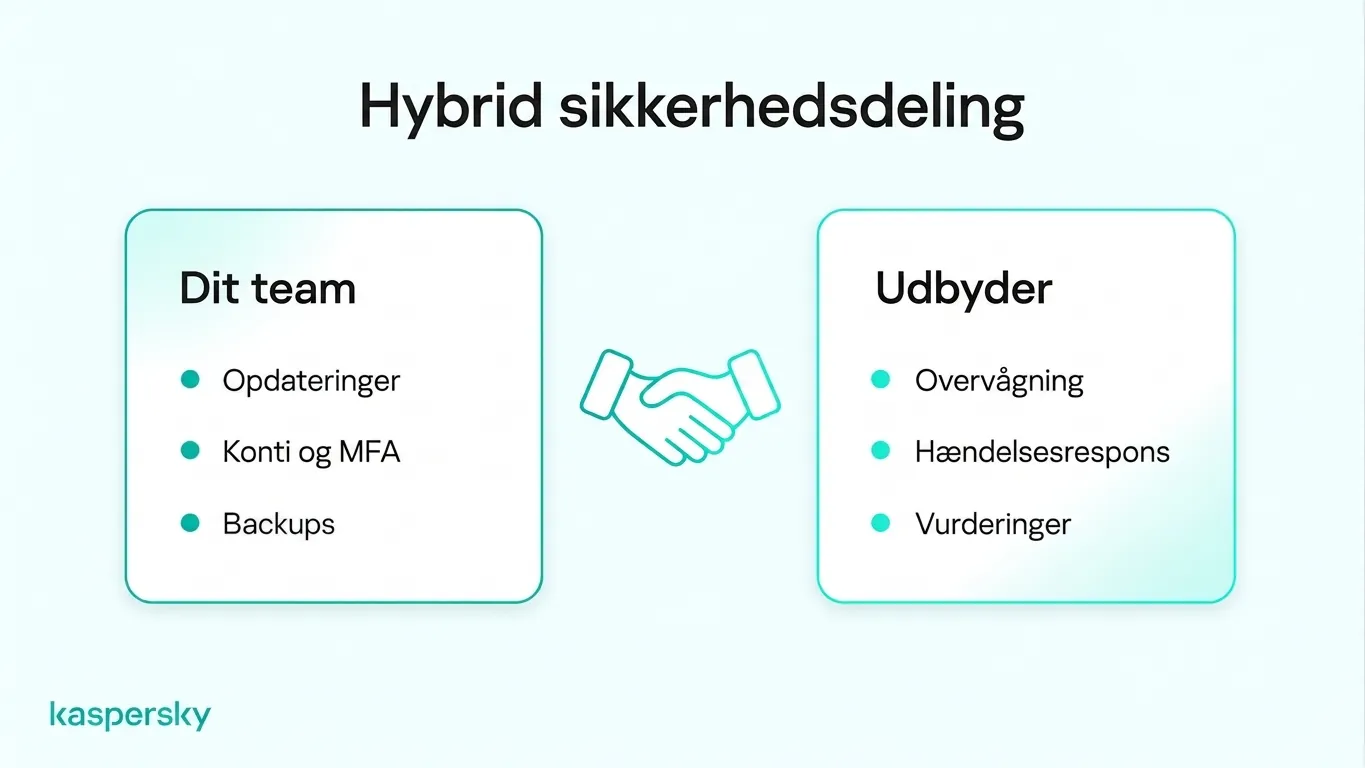
Aftal på forhånd, hvem der gør hvad, før I skriver under på en kontrakt. Kontrakten bør liste hvilke enheder og konti leverandøren dækker, og hvilke opgaver forbliver hos jeres medarbejdere. Den bør også angive, hvem der kontakter hvem, når en alarm skal eskaleres, og leverandørens aftalte svartider.
Hvis I allerede betaler en MSP, brug samme arbejdsdeling til at gennemgå kontrakten. List hvad I betaler for, og markér de tjenester I bruger. Tjek hvilke opgaver jeres medarbejdere selv kan varetage, og kig efter huller, fx medarbejdernes telefoner eller nye enheder leverandøren ikke dækker. Spørg også, hvordan leverandøren rapporterer om outsourced it‑sikkerhedsadministration, så I kan se, hvad der udføres hver måned.
Relaterede artikler:
- Hvordan forenkle it‑sikkerhed for virksomheder uden et it‑team
- En fyldestgørende guide til it‑sikkerhed for små virksomheder
- E‑mailsikkerhed for små virksomheder
- Hvad er de vigtigste forskelle mellem EDR og antivirus?
Anbefalede produkter:
- Kaspersky Small Office Security
- Download Kaspersky Small Office Security Free trial
- Download a free 30‑day trial of our Premium plan
FAQs
Kan I starte med intern it‑sikkerhed og skifte til administrerede tjenester senere?
Ja. Mange leverandører onboarder virksomheder, der allerede driver egen sikkerhed. En opdateret liste over enheder, konti og sikkerhedsindstillinger kan fremskynde overdragelsen, selvom nogle leverandører vil erstatte de eksisterende værktøjer.
Hvordan kan I vurdere, om en managed security‑leverandør gør sit arbejde?
Sammenlign deres rapporter med serviceniveauerne i kontrakten, fx aftalte svartider. Gode rapporter viser håndterede alarmer, anvendte opdateringer og undersøgte hændelser. Langsomme svar, upræcise sammenfatninger eller manglende enheder i deres optegnelser kan pege på mangler.
Hvilke sikkerhedsansvar forbliver i jeres virksomhed efter outsourcing?
Virksomheden beholder ansvaret for at beskytte kundedata, styre medarbejderadgange, oplære personale og opfylde gældende sikkerhedskrav. Outsourcing af tekniske opgaver fjerner ikke disse forpligtelser, selvom leverandøren også kan have juridiske og kontraktlige forpligtelser.
Har en lille virksomhed brug for et security operations center?
Normalt ikke sit eget. Et SOC er et team, der overvåger og reagerer på sikkerhedsalarmer døgnet rundt. Få små virksomheder kan bemande et eget SOC, så dem, der har behov for 24/7‑dækning, køber det ofte via en MSSP.