Er det sikkert, at medarbejdere bruger personlige bærbare til arbejde?
Medarbejdere kan arbejde sikkert fra personlige bærbare, men kun når enhederne opfylder de rette sikkerhedskrav, og adgangen til virksomhedens systemer kontrolleres korrekt.
Denne tilgang er almindeligt kendt som BYOD (Bring Your Own Device). Den tillader, at medarbejdere bruger deres egne bærbare til arbejde i stedet for virksomhedens udstyr. BYOD kan gøre fjernarbejde mere økonomisk og fleksibelt, især for små virksomheder med begrænsede IT ressourcer. Medarbejdere skal dog følge klare sikkerhedskrav, når de arbejder hjemmefra.
Hovedforskellen er kontrol. Virksomheden kan normalt styre mange aspekter af virksomhedsejede enheder — f.eks. installere sikkerhedssoftware, håndhæve opdateringer, administrere adgang og anvende ens sikkerhedsindstillinger på alle enheder. BYOD betyder, at noget af ansvaret deles med medarbejderen. Virksomheden skal fastsætte klare minimumsstandarder, før der gives adgang til firmamail, filer, cloud‑tjenester eller andre systemer.
BYOD kan være en praktisk løsning, når personlige bærbare holdes opdaterede, beskyttes mod malware, sikres med stærk autentifikation og bruges i overensstemmelse med virksomhedens sikkerhedskrav. Den er mindre passende, når medarbejdere håndterer særligt følsomme oplysninger, eller når en personlig enhed ikke kan leve op til virksomhedens sikkerhedsstandarder.
- BYOD gør det muligt for medarbejdere at arbejde på personlige bærbare, forudsat at enhederne opfylder virksomhedens sikkerhedskrav.
- Hold personlige bærbare opdaterede, brug pålidelig endepunktsbeskyttelse, og aktivér enhedskryptering samt automatisk skærmlåsning.
- Den største udfordring ved BYOD er, at virksomheder har mindre indsigt og kontrol over personligt ejede enheder end over virksomhedsstillede bærbare.
- To‑faktor‑autentifikation, unikke adgangskoder, kryptering og kontrolleret adgang kan reducere konsekvenserne af en mistet enhed eller kompromitteret konto.
- Arbejdsmateriale bør gemmes i godkendte firmakonti og lagerpladser frem for i personlige tjenester.
- BYOD er muligvis ikke egnet, hvor der behandles meget følsomme oplysninger, eller hvor personlige enheder ikke kan opfylde virksomhedens sikkerhedskrav.
Hvad er de største BYOD cybersikkerhedsrisici?
Det primære BYOD‑problem er ikke alene, at en bærbar er personligt ejet. Problemet er, at virksomheden typisk har mindre indsigt i, hvordan personlige enheder er konfigureret og anvendes.
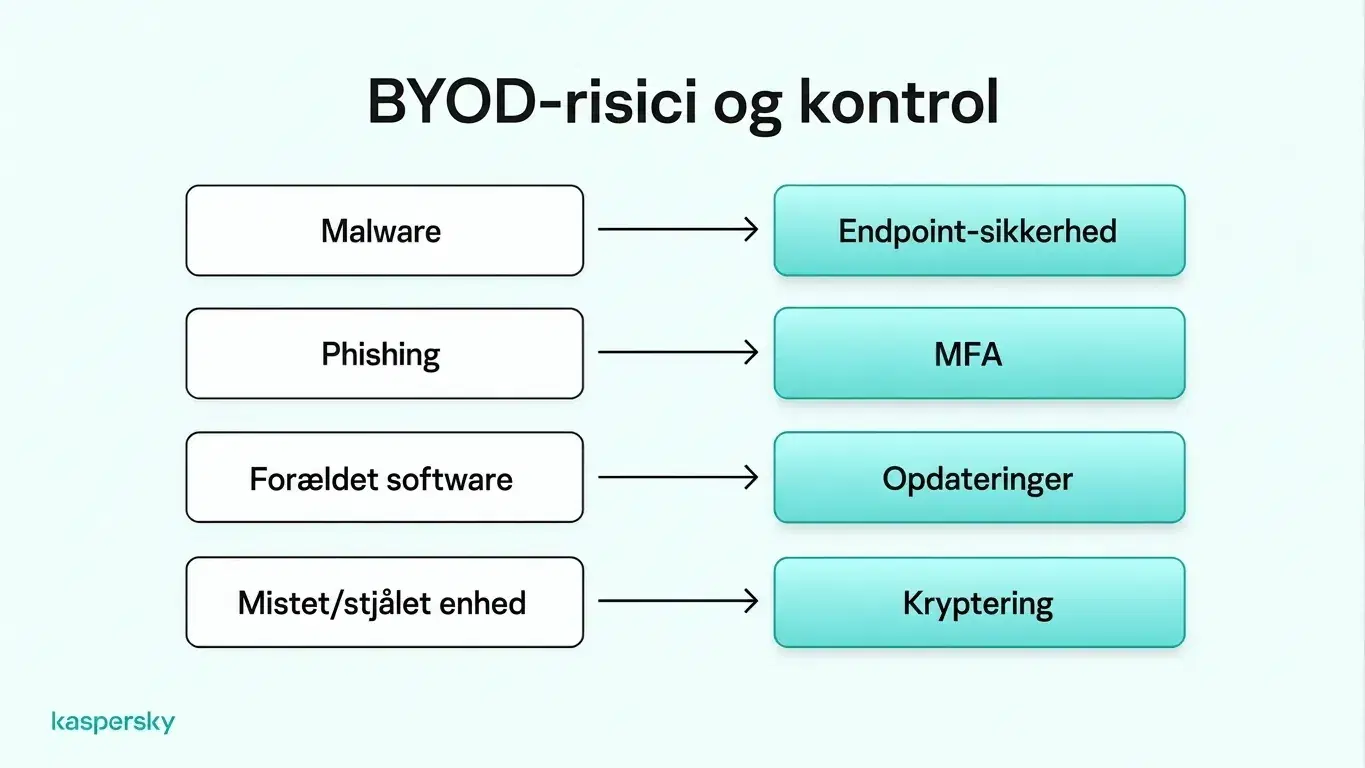
Malware og ransomware kan kompromittere en bærbar og give angribere adgang til firmadata eller konti. Phishing kan få medarbejdere til at afsløre legitimationsoplysninger eller installere skadelig software, mens forældede operativsystemer, browsere og programmer kan indeholde sikkerhedssvagheder, som er lukkede i nyere versioner. I modsætning til virksomhedsstyrede enheder afhænger personlige bærbare ofte af, at medarbejderen selv installerer opdateringer og vedligeholder sikkerhedsbeskyttelsen konsekvent.
Delte bærbare udgør en anden risiko. Hvis familiemedlemmer eller andre brugere kan logge på samme enhed, kan de ved et uheld installere usikker software eller eksponere firmainformation. Brug af usikrede netværk øger også risikoen, især når fjernadgangen er dårligt beskyttet.
Virksomhedsdata kan desuden komme ud af kontrol, når medarbejdere gemmer det i personlige cloud‑konti, lokale mapper eller ikke‑godkendte apps. Det gør det sværere for virksomheden at styre adgang eller vide, hvor følsomme data ligger. Problemstillingen forværres ved medarbejderafgang, fordi virksomheden kan have svært ved at finde og fjerne firmadata, der ligger på personlige enheder.
Mistede eller stjålne bærbare kan også kompromittere virksomhedsoplysninger. Risikoen er større, når fuld diskkryptering, skærmlåse og stærk enhedsautentifikation ikke er aktiveret.
Disse risici varierer markant mellem medarbejdere afhængigt af deres enheder, software og sikkerhedsvaner. At fastsætte konsekvente cybersikkerhed‑krav hjælper små virksomheder med at mindske forskellene og bedre beskytte firmadata.
Hvordan forbedrer man BYOD‑sikkerheden for fjernansatte?
BYOD‑sikkerhed fungerer bedst, når flere grundlæggende beskyttelseslag kombineres. Hver godkendt personlig bærbar bør opfylde en minimumsstandard for enhedssikkerhed. Det omfatter både kontobeskyttelse og håndteringen af firmadata.
At forbedre sikkerheden behøver ikke kræve kompleks infrastruktur. At holde enheder opdaterede, bruge pålidelig endepunktsbeskyttelse, kræve stærk autentifikation og sikre, at arbejdsdata bliver i godkendte systemer kan reducere mange af de mest almindelige risici.
Beskyt enheder mod malware og uautoriseret adgang
Personlige bærbare, der bruges til arbejde, bør køre understøttede operativsystemer og holde browsere og sikkerhedsværktøjer opdaterede. Sikkerhedsrettelser er vigtige, fordi de lukker kendte svagheder, som angribere ellers kan udnytte.
Pålidelig endepunktsbeskyttelse bør også være installeret for at opdage og blokere malware, ransomware og andre trusler. Det er særligt vigtigt på BYOD‑enheder, fordi medarbejdere også kan bruge dem til privat browsing og downloade apps eller filer uden for virksomhedens kontrol.
Fuld diskkryptering kan hjælpe med at beskytte oplysninger, hvis en bærbar mistes eller stjæles. Enheder bør desuden bruge automatisk skærmlås og sikker autentifikation, såsom en stærk adgangskode eller PIN, med biometrisk autentifikation hvor det er understøttet.
Sikker fjernadgang til virksomhedens systemer
Firmamail og andre vigtige konti bør beskyttes med to‑faktor‑autentifikation (flerfaktor‑autentifikation, MFA/2FA). Det tilføjer et ekstra kontrolpunkt ud over adgangskoden og kan hjælpe med at forhindre kontoovertagelse, hvis loginoplysninger bliver stjålet.
Medarbejdere bør bruge stærke og unikke adgangskoder til firmakonti, helst gemt i en adgangskodeadministrator. Passkeys kan være et sikkert loginalternativ, hvor de understøttes.
Fjernansatte bør også bruge sikker Wi‑Fi og krypterede forbindelser ved adgang til virksomhedssystemer. En VPN (Virtual Private Network) kan være nødvendig ved forbindelse til private virksomhedressourcer eller hvis virksomheden stiller en som del af fjernadgangsopsætningen. En VPN bør dog betragtes som ét lag i forsvaret og ikke en erstatning for endepunktsikkerhed, MFA eller sikre kontopraksisser.
Hold firmadata og personlige data adskilt
Arbejdsrelaterede oplysninger bør gemmes i godkendte firmakonti og virksomhedsadministreret cloud‑lager. For eksempel bør medarbejdere gemme firmadokumenter i en godkendt Microsoft 365‑ eller Google Workspace‑konto frem for i en personlig cloud. Det hjælper virksomheden med at styre adgang til følsomme filer.
Husholdningsmedlemmer bør ikke kunne få adgang til firmadata på en delt bærbar. Separate brugerkonti kan mindske utilsigtet adgang. Separate browserprofiler gør det også nemmere at holde arbejds‑ og private logins adskilt.
Disse foranstaltninger forbedrer organiseringen og reducerer tilfældig overlap mellem privat og arbejdsrelateret aktivitet. De giver dog ikke fuld isolation: Hvis enheden er kompromitteret, kan malware stadig påvirke flere konti eller profiler.
Hvordan kan små virksomheder styre BYOD‑sikkerhed?
Små virksomheder kan styre BYOD mere effektivt ved at fastsætte klare regler, før medarbejdere kobler personlige bærbare til virksomhedens systemer.
En BYOD‑politik bør forklare, hvilke enheder der er tilladt, de minimumssikkerhedsstandarder de skal opfylde, hvilke apps og tjenester medarbejdere skal bruge, og hvad medarbejderens ansvar er. Den bør også dække acceptabel brug, hvordan firmadata skal opbevares, og hvad der sker, hvis en enhed mistes, kompromitteres eller ikke længere bruges til arbejde.
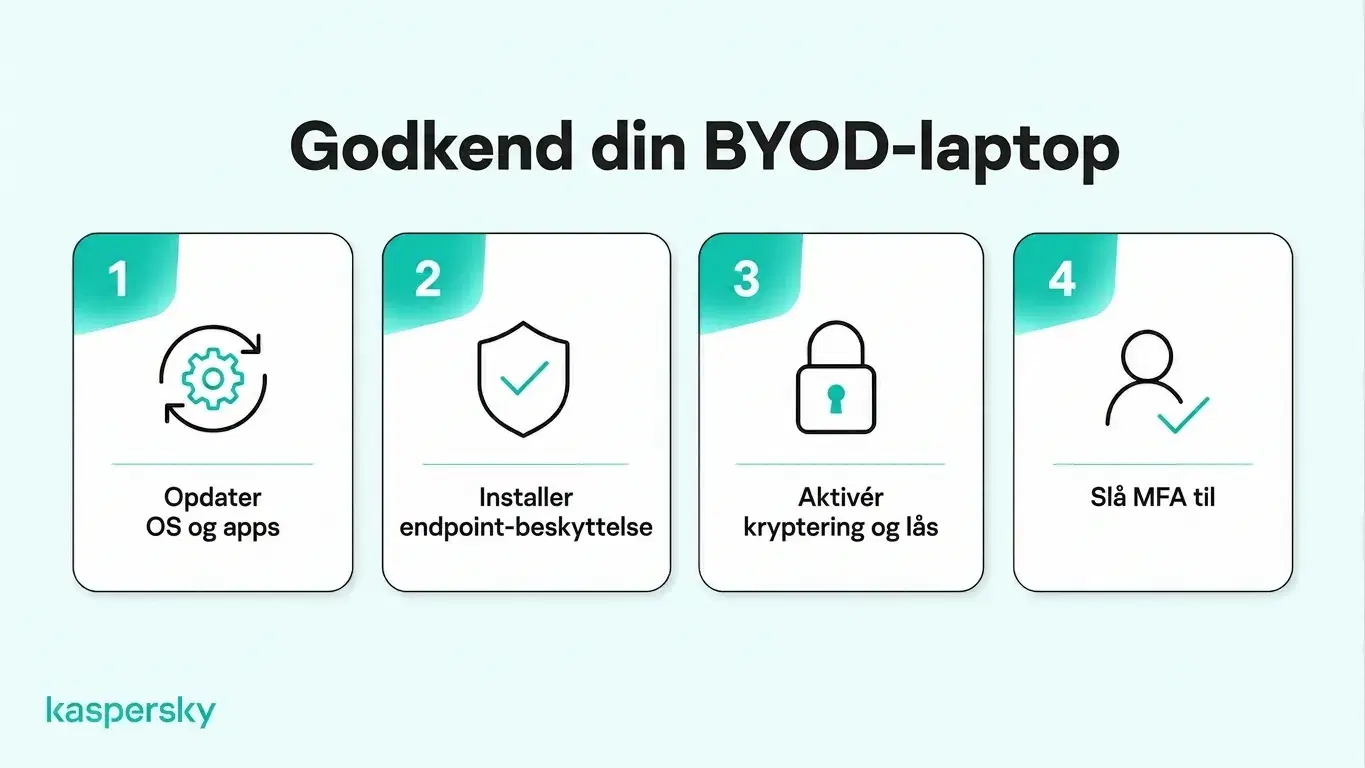
Før der gives adgang til systemer, bør små virksomheder verificere, at personlige bærbare lever op til minimumskravene. Medarbejdere kan for eksempel udfylde en godkendelsescheckliste, der bekræfter, at operativsystemet er understøttet, sikkerhedsopdateringer er installeret, endepunktsbeskyttelse er aktiv, og at kryptering er slået til. Periodiske kontroller kan hjælpe med at finde enheder, der ikke længere lever op til kravene.
Adgang bør følge princippet om mindst privilegium. Giv medarbejdere kun adgang til de systemer og oplysninger, der er nødvendige for deres rolle. Rettigheder bør revideres ved ændrede ansvar og fjernes straks ved fratrædelse. Offboarding bør også tage højde for eventuelle firmafiler, som stadig ligger på en personlig bærbar.
Centraliserede sikkerhedsværktøjer kan gøre dette nemmere ved at hjælpe virksomheder med at administrere adgang og enhedsbeskyttelse fra ét sted. Al overvågning bør begrænses til det nødvendige for virksomhedens sikkerhed og undgå unødig indblik i medarbejderens private aktivitet eller filer.
Uafhængigt testet og belønnet af branchens førende laboratorier.
Hvad skal I gøre, hvis en medarbejders personlige bærbar er kompromitteret?
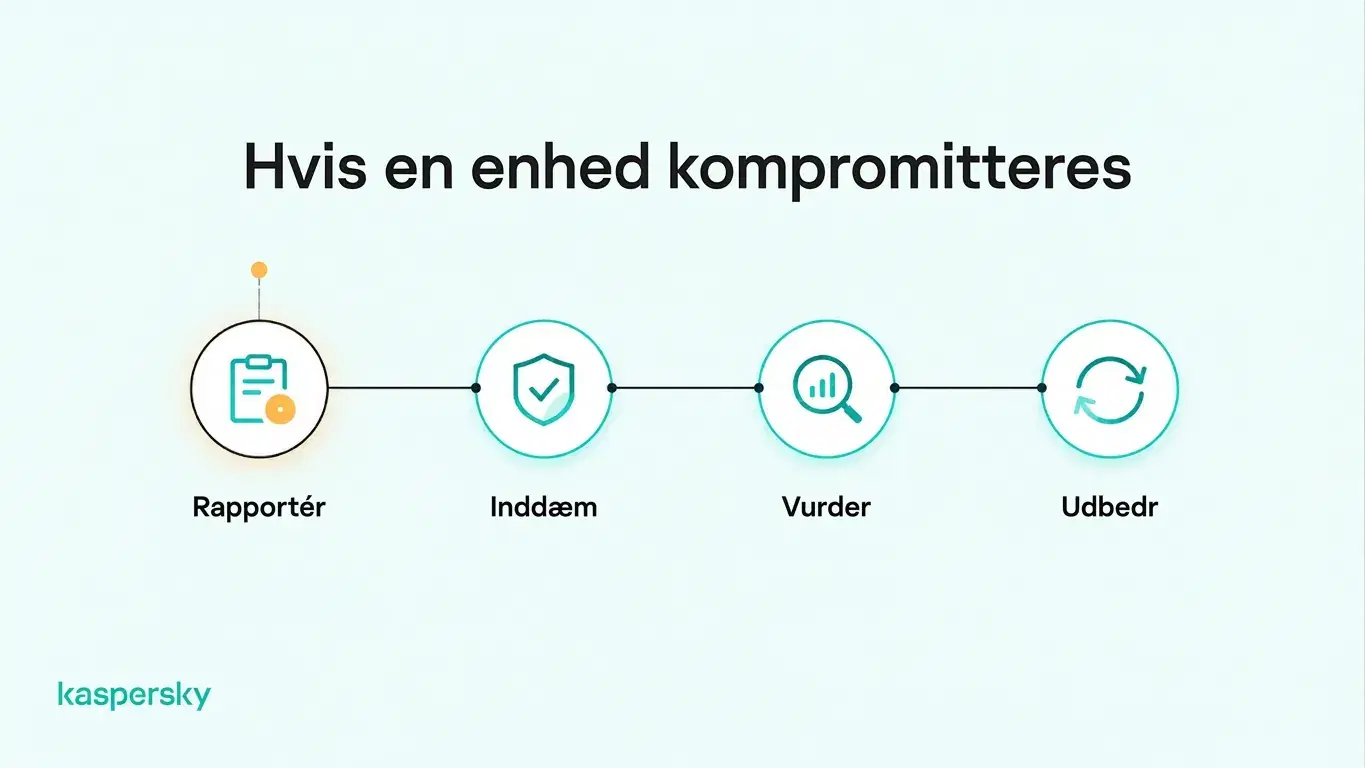
Medarbejdere bør øjeblikkeligt indberette mistanke om malware, uautoriseret adgang eller en mistet/stjålet bærbar. Hurtig indberetning giver virksomheden mere tid til at begrænse adgangen og beskytte berørte konti.
Det første mål er inddæmning. Det kan indebære midlertidigt at blokere enheden fra virksomhedssystemer, logge aktive sessioner ud, nulstille berørte legitimationsoplysninger eller isolere en enhed, der kan være inficeret med malware.
Når den umiddelbare trussel er inddæmmet, bør virksomheden vurdere, om firmakonti, filer eller systemer er blevet eksponeret. Tjek:
- Om firmadata var gemt på den bærbare
- Hvilke firmakonti der havde aktive sessioner på enheden
- Om der fandt mistænkelige loginforsøg sted
- Om enheden havde adgang til følsomme systemer eller cloud‑tjenester.
Hvis malware mistænkes, bør enheden renses og kontrolleres, før vigtige legitimationsoplysninger ændres på den. Følsomme kontoopdateringer bør foretages fra en kendt‑ren enhed.
En kompromitteret personlig bærbar bør først få adgang til virksomhedssystemer igen, når sikkerhedsproblemet er løst, og enheden igen lever op til virksomhedens BYOD‑krav. Ved mistet eller stjålet udstyr bør berørte konti og sessioner forblive begrænsede, indtil virksomheden er sikker på, at adgangen til firmaressourcer er sikret.
Relaterede artikler:
- Hvad er risikoen ved sårbarheder i endepunktsenheder i BYOD‑miljøer?
- Hvad er de vigtigste forskelle mellem personlig og virksomhedsantivirus?
- Hvad er essentielle e‑mail‑rutiner for små virksomheder?
- "Hvordan kan en \"Vejledning: it‑sikkerhed for små virksomheder\" hjælpe mit team?"
Anbefalede produkter:
FAQs
Kan arbejdsgivere overvåge medarbejderes personlige bærbare?
Ja, arbejdsgivere kan overvåge arbejdsrelateret aktivitet eller sikkerhedsindstillinger på personlige bærbare, afhængigt af gældende lovgivning og virksomhedens politikker. Overvågning bør være gennemsigtig, begrænset til legitime forretningsbehov og respektere medarbejdernes privatliv.
Kan en virksomhed fjernslette en medarbejders personlige bærbar?
Ja, nogle enhedsadministrationsværktøjer tillader virksomheder at slette en hel bærbar, inklusive personlige filer. Andre værktøjer kan selektivt fjerne firmadata. Medarbejdere bør være informeret om disse muligheder, før de accepterer enhedsadministration.
Hvem betaler for sikkerhedssoftwaren på medarbejderes personlige bærbare?
Arbejdsgivere dækker ofte omkostningerne til påkrævet sikkerhedssoftware på personlige arbejdsbærbare for at sikre ensartet beskyttelse. Hvem der i sidste ende betaler afhænger dog af virksomhedens politikker, ansættelsesaftaler og gældende lovgivning.
Bør små virksomheder stille bærbare til rådighed, eller bør medarbejdere bruge deres egne?
Virksomhedsejede bærbare er generelt at foretrække, når virksomheden har brug for større sikkerhedskontrol eller behandler følsomme data. BYOD kan give fleksibilitet og lavere udstyrsomkostninger, forudsat at personlige enheder lever op til virksomhedens sikkerhedskrav.