Hvad er en phishing-simulering?
En phishing-simulering er en kontrolleret sikkerhedsøvelse, der genskaber realistiske phishing-angreb uden at udsætte medarbejdere eller forretningssystemer for en ægte trussel. Medarbejdere modtager simulerede phishing-beskeder, der er designet til at teste, om de genkender mistænkelige tegn og håndterer beskeden korrekt.
Målet er ikke at fange medarbejdere, der begår fejl. Simuleringer hjælper virksomheder med at forstå, hvordan folk reagerer på realistiske phishing-forsøg og identificere adfærd, der kan øge sikkerhedsrisici.
- Phishing-simuleringer genskaber realistiske angreb i et sikkert, kontrolleret miljø.
- Medarbejdere testes på, om de genkender, undgår og rapporterer mistænkelige beskeder.
- Simuleringer måler adfærd, mens træning lærer medarbejderne, hvad de skal kigge efter, og hvordan de skal reagere.
- Resultaterne kan afsløre, hvor der er behov for yderligere træning i sikkerhedsbevidsthed.
- En god simulering skal understøtte læring frem for at straffe medarbejderne for fejl.
- Regelmæssige simuleringer kan hjælpe virksomheder med at spore, om bevidstheden forbedres over tid.
Hvad er et eksempel på en phishing-simulering?
En virksomhed kan sende medarbejderne en simuleret e-mail med nulstilling af adgangskode til Microsoft 365 eller en uventet faktura, der indeholder et testlink.
Hvis en medarbejder klikker på linket, indtaster oplysninger på den simulerede side eller rapporterer beskeden, registrerer systemet dette svar. En korrekt designet simulering registrerer medarbejdernes svar uden at stjæle reelle legitimationsoplysninger eller udsætte medarbejdere eller forretningssystemer for en ægte cybertrussel.
Phishing-simulering vs. phishing-træning
Phishing-træning lærer medarbejderne at genkende og reagere på phishing. Phishing-simuleringer tester, hvor godt de anvender denne viden i realistiske situationer.
Phishing-træning giver medarbejderne viden og færdigheder til at genkende og reagere på trusler. En phishing-simulering sætter disse færdigheder på prøve i et realistisk, kontrolleret scenarie.
De to supplerer hinanden. Simuleringer er en del af et bredere sikkerhedsbevidsthedsprogram og kan afsløre, hvor medarbejderne har brug for yderligere vejledning eller øvelse.
Uafhængigt testet og præmieret af branchens førende laboratorier.
Hvorfor er phishing-simuleringer vigtige for virksomheder?
Phishing er fortsat til dels en menneskelig udfordring, selv når virksomheder bruger stærke tekniske sikkerhedskontroller. E-mailfiltre, malwarebeskyttelse og andre forsvar kan blokere mange trusler, men medarbejderne kan stadig støde på overbevisende phishing-meddelelser, der når deres indbakker.
Phishing-simuleringer giver virksomheder en sikker måde at teste, hvordan medarbejderne reagerer på, før der opstår et reelt angreb. De viser, hvordan folk opfører sig, når de står over for et realistisk budskab.
Dette kan afsløre adfærdsmæssige svagheder, som konventionel opmærksomhedstræning muligvis ikke afslører, såsom medarbejdere, der klikker på mistænkelige links eller undlader at rapportere mistænkelige beskeder. Effektive simuleringer giver virksomheder et klarere billede af, hvordan medarbejderne reagerer, når de står over for realistiske trusler.
Hvordan fungerer phishing-simuleringer?
En phishing-simulering følger normalt en simpel proces: planlæg → simuler → overvåg → analyser → forbedre.
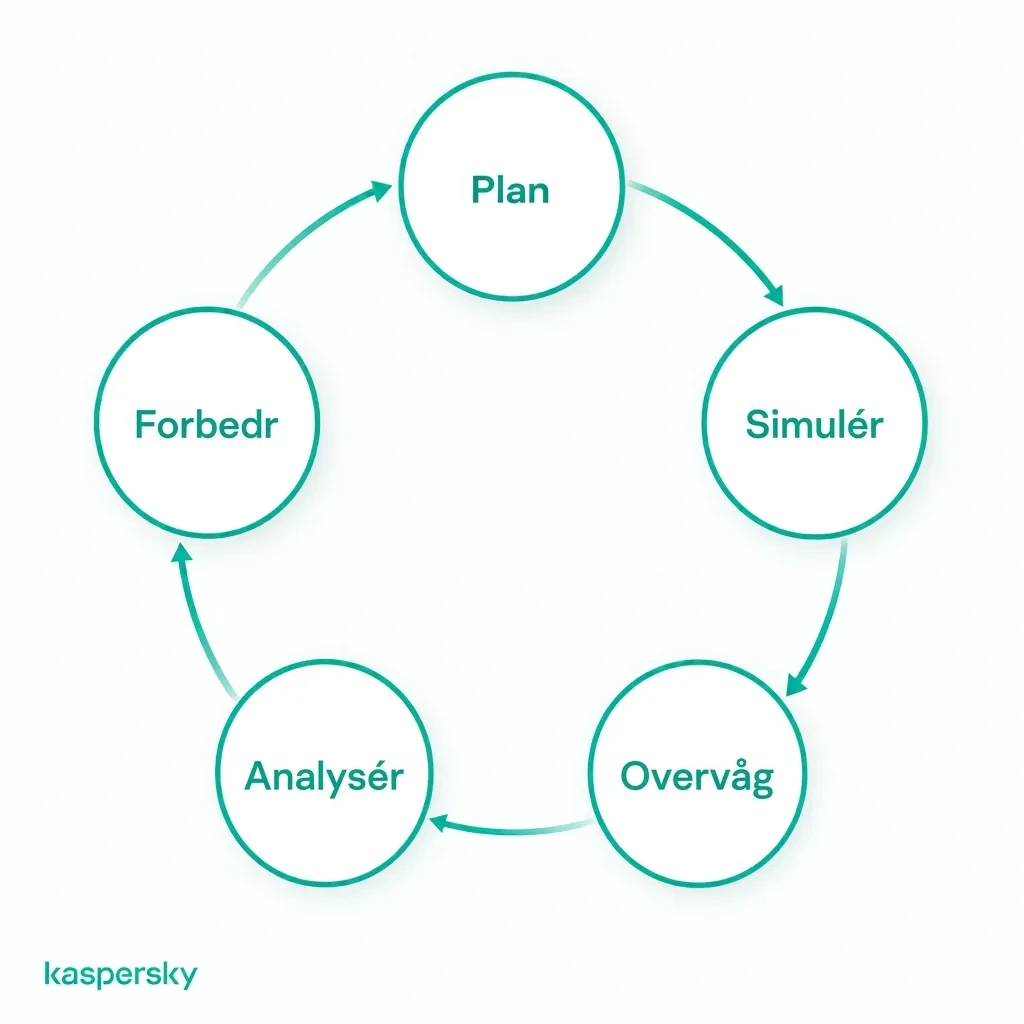
Virksomheden definerer formålet med øvelsen og opretter et realistisk phishing-scenarie. Den simulerede besked leveres derefter på en kontrolleret måde uden at udsætte systemerne for ægte malware eller tyveri af legitimationsoplysninger.
Simuleringen registrerer medarbejderhandlinger såsom:
- Klik på et link.
- Indtastning af oplysninger på en simuleret side.
- Åbning af en vedhæftet fil.
- Meddelelsen rapporteres som mistænkelig.
Derefter analyseres resultaterne for at evaluere, hvordan medarbejderne reagerede, og identificere adfærd eller områder, der skal forbedres.
Hvad sker der, når en medarbejder mislykkes i en phishing-simulering?
Hvis en phishing-simulering mislykkes, bør det føre til konstruktiv feedback. Det her handler ikke om straf.
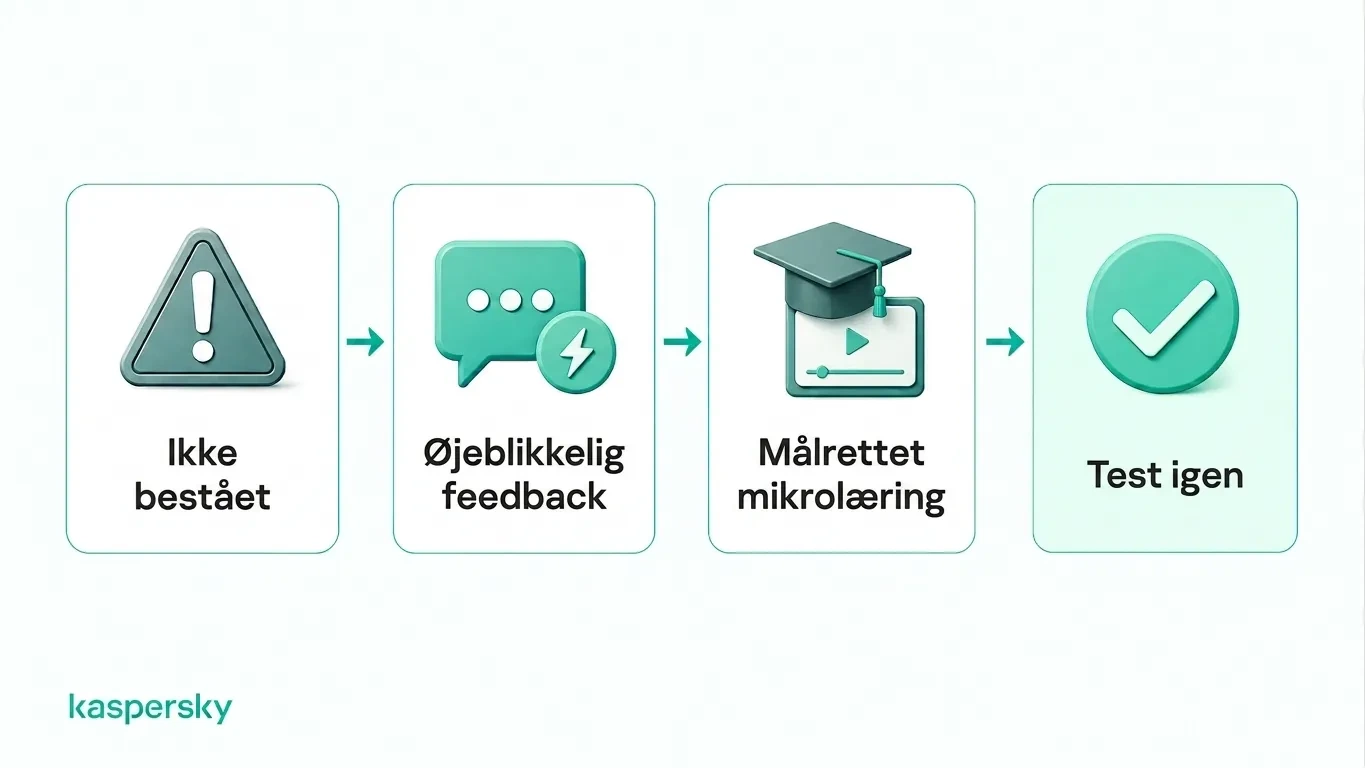
Medarbejderen skal have vist de advarselsskilte, som de gik glip af, mens scenariet stadig er nyt, såsom en usædvanlig afsenderadresse, en presserende formulering eller en mistænkelig login-side. Målrettet træning kan så forstærke den rigtige respons.
Virksomheder kan også teste medarbejderne igen senere for at se, om adfærden forbedres. Målet er at opbygge selvtillid og bedre vaner. Det er ikke for at skamme folk eller stemple dem som sikkerhedsproblemer.
Hvilke typer phishing-simuleringer kan virksomheder bruge?
Virksomheder kan bruge flere typer phishing-simuleringer til at teste, hvordan medarbejderne reagerer på tværs af forskellige kanaler. Det er vigtigt at variere formatet, fordi målet er at lære folk at genkende underliggende advarselstegn. Det handler ikke om blot at huske én e-mailskabelon.
AI kan gøre spear phishing og efterligning scenarier mere overbevisende ved at generere naturligt klingende, personlige beskeder og realistiske falske identiteter. Disse scenarier kan teste, om medarbejderne bekræfter usædvanlige anmodninger i stedet for alene at stole på udseendet.
|
Simuleringstype |
Example |
Testet adfærd |
|
E-mail-phishing |
Falsk Microsoft 365-adgangskode-nulstilling, delt dokument eller faktura |
Om medarbejderne inspicerer links, afsenderoplysninger og uventede forespørgsler, før de klikker på |
|
Spear phishing / BEC |
Personlig besked, der ser ud til at komme fra en chef, leverandør eller kollega, der anmoder om betaling eller følsomme oplysninger |
Om medarbejderne bekræfter usædvanlige anmodninger og følger godkendelsesprocedurerne |
|
Falsk leveringsopdatering eller kontoadvarsel sendt via SMS |
Om medarbejderne undgår mistænkelige mobillinks og verificerer uventede beskeder |
|
|
Simuleret telefon opkald og beder om loginoplysninger, betalingsgodkendelse eller kontooplysninger |
Om medarbejderne udfordrer uventede opkald og undgår at dele følsomme oplysninger |
|
|
QR-kode på en falsk faktura, plakat eller e-mail, der fører til en simuleret login-side |
Om medarbejderne behandler QR-koder med det samme forsigtighed som almindelige links |
Hvordan kan virksomheder køre effektive phishing-simuleringer?
Effektive phishing-simuleringer bør afspejle de beskeder og risici, som medarbejderne sandsynligvis vil støde på i deres normale arbejde. Et økonomiteam kan have brug for realistiske faktura- eller betalingsscenarier. Andre medarbejdere kan oftere blive udsat for falske nulstillinger af adgangskoder eller leveringsmeddelelser.
Hver simulering bør have et klart mål. Det kan være at forbedre phishing-genkendelsen, øge rapporteringsfrekvensen eller teste, hvordan medarbejderne reagerer på en bestemt angrebsteknik. Scenarier bør også variere over tid, så medarbejderne lærer overførbare advarselsskilte i stedet for blot at genkende velkendte testskabeloner.
Virksomheder kan gradvist introducere sværere eller personaliserede simuleringer og samtidig holde dem troværdige og relevante i hverdagen.
Hvor ofte skal phishing-simuleringer udføres?
Der er ingen enkelt tidsplan, der fungerer for enhver virksomhed. Hyppigheden bør afhænge af organisatoriske behov, og hvor modent sikkerhedsbevidsthedsprogrammet er.
Regelmæssige simuleringer er generelt mere nyttige end en enkelt årlig test, fordi de giver virksomheder mulighed for at styrke gode vaner og måle fremskridt over tid. Hold, der viser svagere resultater, kan også drage fordel af mere målrettet test og opfølgende træning.
Hvordan kan virksomheder måle succes med phishing-simulering?
Resultaterne af simulering af phishing bør måles på tværs af flere kampagner i stedet for at bedømmes ud fra én test.
Nyttige målinger omfatter:
- Klikrate: hvor mange medarbejdere, der har klikket på et simuleret phishing-link.
- Indsendelseshastighed for legitimationsoplysninger: hvor mange indtastede oplysninger på en simuleret phishing-side.
- Rapporteringsfrekvens: hvor mange, der rapporterede meddelelsen korrekt.
- Tid til at rapportere: Hvor hurtigt blev mistænkelige beskeder rapporteret.
- Fejlfrekvens for gentagne fejl: Hvor ofte de samme medarbejdere laver lignende fejl på tværs af flere simuleringer.
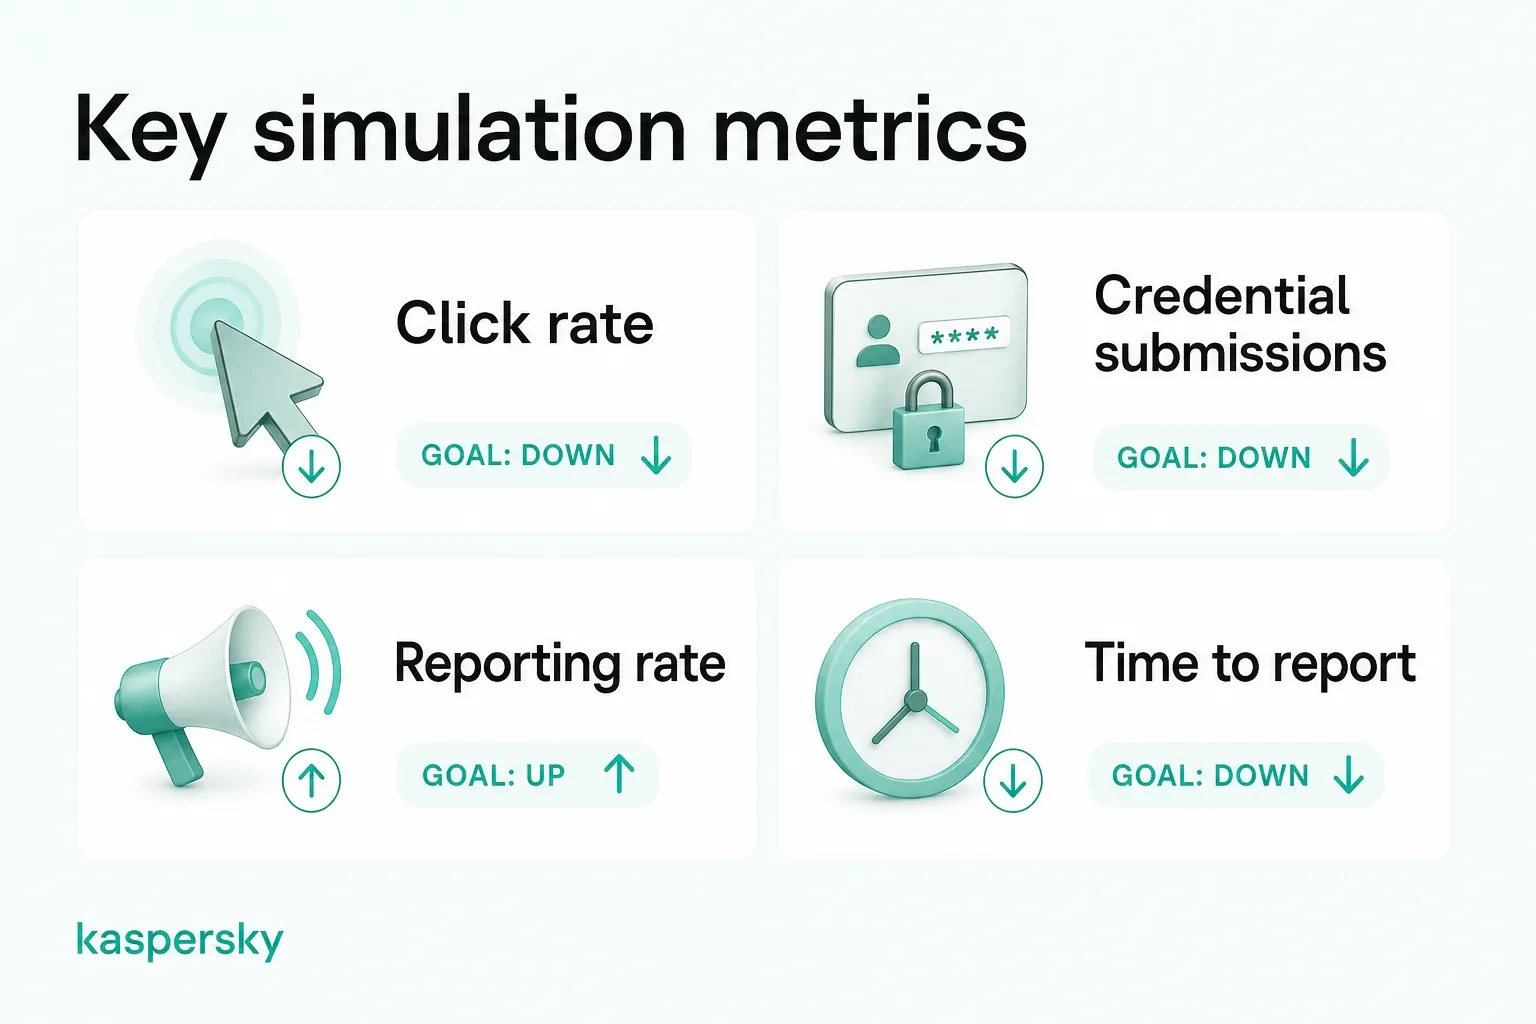
Klikrate kan være nyttige. Det bør ikke være det eneste mål for succes. En stigende indberetningsprocent og færre gentagne fejl kan give et klarere billede af, om medarbejdernes adfærd faktisk er i bedring.
Hvordan kan virksomheder integrere phishing-simuleringer i træning i sikkerhedsbevidsthed?
Phishing-simuleringer er mest effektive, når de er en del af et kontinuerligt sikkerhedsbevidsthedsprogram. Virksomheder kan bruge en cyklus med træning, simulering, feedback, måling og målrettet omskoling til løbende at udvikle medarbejdernes færdigheder.
Simuleringsresultater kan afsløre specifikke videnshuller og hjælpe virksomheder med at levere mere relevant efteruddannelse i stedet for at give alle medarbejdere det samme materiale. I takt med at programmet vokser, kan automatisering forenkle kampagneplanlægning, træningsopgaver, påmindelser og statussporing.
Relaterede artikler:
- Hvad er nogle effektive tips til forebyggelse af phishing?
- Hvad er de vigtigste forskelle mellem spear phishing og phishing?
- Hvordan kan du beskytte dig mod AI-phishing?
- Hvad er et hvalfangstangreb, og hvordan virker det?
Relaterede produkter:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions til SMB'er
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download gratis prøveversion i 30 dage
Ofte stillede spørgsmål
Er phishing-simuleringer lovlige?
Generelt ja, men virksomheder bør sikre, at simuleringer overholder gældende regler for ansættelse, privatliv og databeskyttelse. I Storbritannien skal medarbejderovervågning være lovlig, retfærdig og gennemsigtig, så organisationer bør overveje, hvordan simuleringsdata indsamles og bruges.
Bør du fortælle medarbejderne om phishing-simuleringer?
Medarbejdere skal vide, at sikkerhedsovervågning og bevidsthedstest er en del af organisationens sikkerhedsprogram, men de behøver ikke nødvendigvis forudgående varsel om hver enkelt simulering. Dette bevarer realismen, mens det stadig understøtter gennemsigtighed.
Hvad er en god klikrate for phishingsimulering?
Der er ingen universel "god" pris. Det mere nyttige mål er, om antallet af klik og indsendelse af legitimationsoplysninger falder over tid, mens rapporteringsfrekvensen forbedres.
Hvad skal du kigge efter i et phishing-simuleringsværktøj?
Se efter realistiske skabeloner, sikker datafangst, rapporteringsmålinger, automatisk træning, kampagneplanlægning, tilpasning og nem statussporing. Et godt værktøj skal understøtte kontinuerlig læring frem for blot engangstest.