Hvorfor er små virksomheder attraktive mål for hackere?
Små virksomheder tiltrækker hackere, fordi de håndterer værdifulde data og finansielle transaktioner, men ofte har færre ressourcer til at beskytte deres systemer. Cyberkriminelle udnytter disse muligheder til at stjæle penge, kompromittere konti eller få adgang til større organisationer. Den primære bekymring her er cybersikkerhed for små virksomheder, som kræver målrettede tiltag.
Ikke alle angreb er rettet mod en bestemt virksomhed. Mange cyberangreb er automatiserede eller bredt distribuerede, hvor angribere bruger værktøjer til at identificere eksponerede systemer og almindelige sikkerhedssvagheder. Andre angreb er bevidst målrettede mod specifikke virksomheder, medarbejdere, leverandørrelationer eller betalingsprocesser.
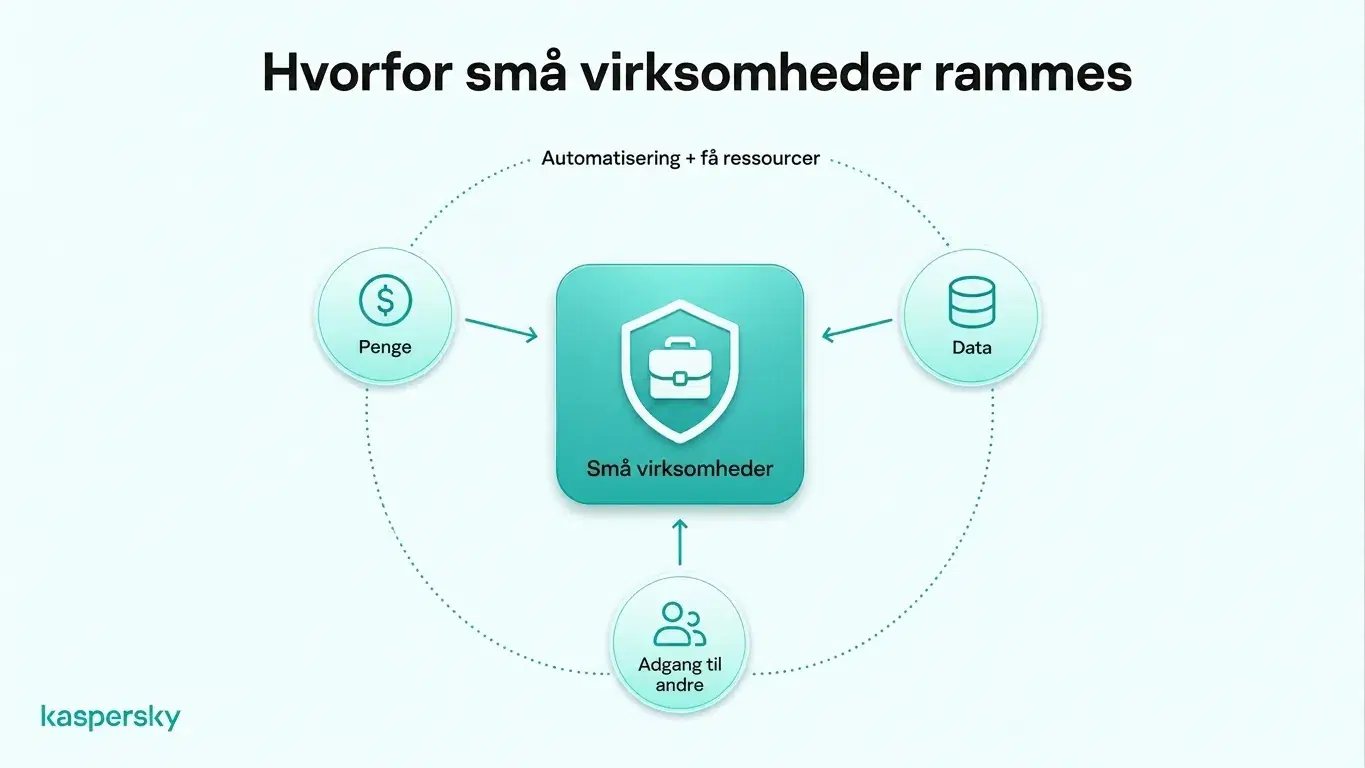
Penge er et oplagt motiv. Angribere kan forsøge at stjæle fra virksomhedsbankkonti eller udføre andre former for økonomisk bedrageri. Ransomware‑krav er en anden måde, hvorpå hackere forsøger at få adgang til penge direkte.
Små virksomheder kan rumme værdifulde oplysninger, herunder kundedata, medarbejderregistre, loginoplysninger og kommercielt følsomme dokumenter. Deres relationer til større organisationer kan også gøre dem attraktive, fordi angribere nogle gange bruger kompromitterede leverandører eller partnere som springbræt til andre virksomheder.
Et andet element er ressourcer. Mindre virksomheder har ofte begrænset IT‑support og færre formelle cybersikkerhed‑processer. Det betyder ikke, at små virksomheder nødvendigvis er usikre, men det kan gøre almindelige svagheder sværere at opdage og rette hurtigt.
Det vigtigste at vide:
- Små virksomheder kan blive målrettet angrebet, men mange angreb er automatiske eller opportunistiske frem for personligt rettet mod én virksomhed.
- Cyberkriminelle kan være motiveret af bedrageri, afpresning, adgang til virksomheds‑konti eller værdifulde kunde‑ og virksomhedsdata.
- Forretnings‑e‑mail, medarbejdernes loginoplysninger, kundedatabaser og leverandørrelationer kan alle gøre en lille virksomhed attraktiv at angribe.
- Forbindelser til større organisationer kan skabe risiko i forsyningskæden, så mindre virksomheder bruges som trinbræt til andre mål.
- Begrænsede IT‑ressourcer og færre dedikerede sikkerhedsprocesser øger eksponeringen, hvis almindelige svagheder ikke håndteres.
- Grundlæggende beskyttelse som multifaktor‑autentificering (MFA), unikke adgangskoder, sikkerhedsopdateringer, endpointsikkerhed, medarbejderuddannelse og testede backups kan reducere mange af de mest almindelige risici for cybersikkerhed i små virksomheder.
Hvordan angriber hackere små virksomheder?
Hackere angriber ofte små virksomheder via phishing, social engineering, stjålne legitimationsoplysninger, malware, ransomware og uopdateret software. Disse metoder kan give angribere adgang til virksomheds‑konti, følsomme oplysninger eller kritiske systemer uden at kræve avancerede teknikker.
Phishing og direktørsvindel (BEC)
Phishing‑mails, falske login‑sider, efterligning og andre former for social engineering bruges ofte til at stjæle legitimationsoplysninger eller manipulere betalinger.
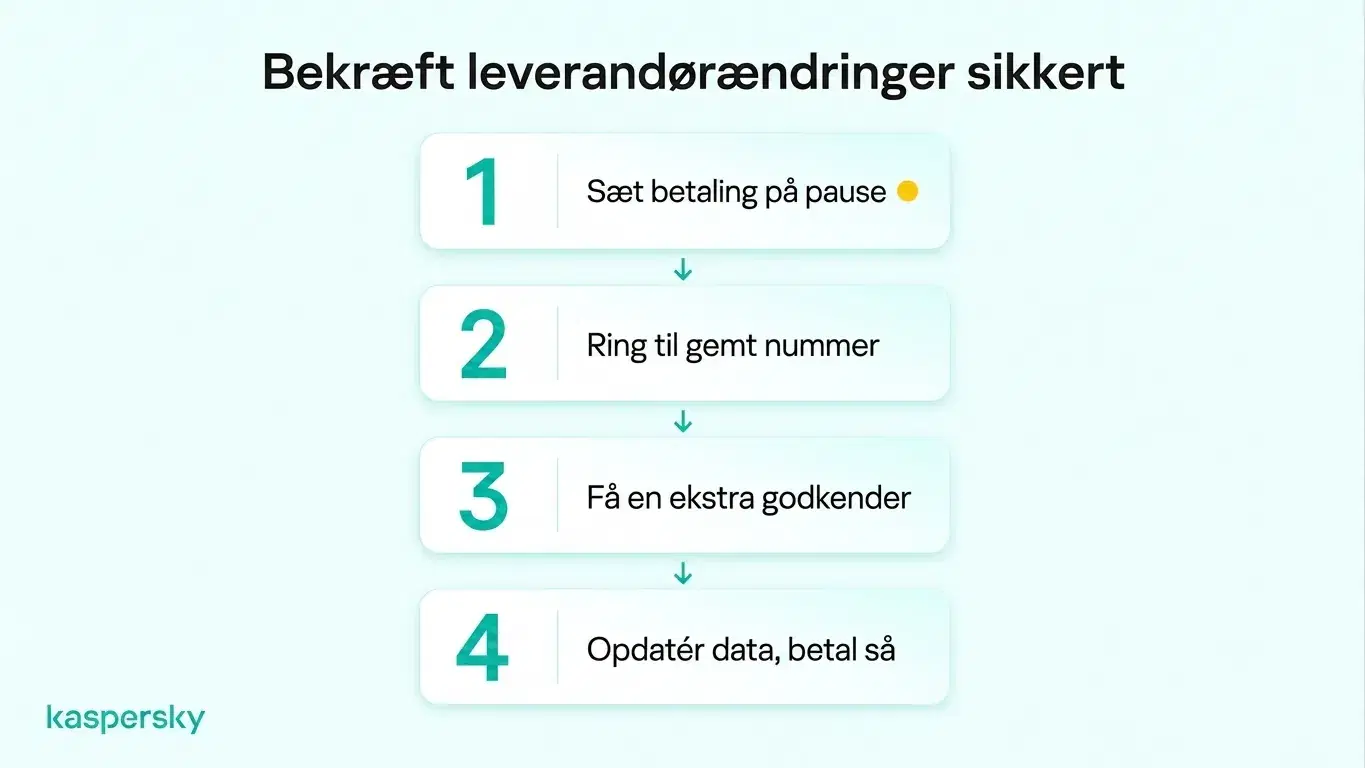
Et typisk eksempel er en falsk leverandørfaktura. En angriber kan udgive sig for at være en kendt leverandør og sende en faktura, der ligner den rigtige, men med ændrede bankoplysninger. Hvis ændringen ikke verificeres uafhængigt, kan virksomheden overføre penge direkte til angriberen.
Malware og ransomware
Malware kan stjæle information, overvåge aktivitet eller give angribere uautoriseret adgang til enheder. Ransomware kan kryptere virksomheds‑filer og forstyrre driften. Nogle ransomware‑angreb involverer også tyveri af følsomme oplysninger og trusler om offentliggørelse, medmindre der betales løsesum.
Kompromitterede legitimationsoplysninger
Svage eller kompromitterede adgangskoder kan give angribere adgang til forretnings‑e‑mail og en række andre konti. Når de er inde, kan de læse beskeder, udgive sig for medarbejdere eller bruge betroede konti til at ramme kunder og leverandører.
Software‑sårbarheder
Uopdaterede applikationer og usikre fjernadgangsværktøjer kan skabe indgangspunkter til virksomhedens systemer. At holde software understøttet og opdateret hjælper med at lukke kendte svagheder, før angribere kan udnytte dem.
Hvad sker der, når en lille virksomhed bliver hacket?
Et succesfuldt cyberangreb kan koste en lille virksomhed penge, forstyrre den daglige drift, eksponere følsomme oplysninger og skade kundernes tillid. Konsekvenserne kan være særligt alvorlige for virksomheder med begrænsede økonomiske reserver eller genopretningsmuligheder.
Økonomiske tab er ofte den første bekymring. Omkostninger kan stamme fra bedrageriske betalinger, genopretningsarbejde, mistet forretning, udskiftning af systemer eller afpresningskrav. Disse udgifter kan være svære at absorbere for mange små virksomheder.
Driftsmæssige forstyrrelser kan være særligt svære for små virksomheder. Hvis essentielle konti, filer, betalingssystemer eller cloud‑tjenester bliver utilgængelige, kan den daglige drift gå i stå. Uden dedikeret IT‑support kan det tage længere tid at genoprette adgang og genoptage normale aktiviteter.
Cyberangreb kan også føre til data‑brud, der eksponerer kunde‑, medarbejder‑ eller fortrolige forretningsoplysninger. Afhængigt af de involverede data og gældende lovgivning kan virksomheder være forpligtet til at undersøge hændelsen, underrette berørte parter eller anmelde bruddet til relevante myndigheder.
Kunder og forretningspartnere kan miste tilliden til en virksomhed, hvis følsomme oplysninger bliver eksponeret eller ydelser forstyrres. Det kan være særligt skadeligt for små virksomheder, som er afhængige af tilbagevendende kunder og langvarige relationer.
Hvordan kan små virksomheder beskytte sig mod hackere?
Små virksomheder kan mindske risikoen for cyberangreb ved at sikre konti med stærke adgangskoder og multifaktor‑autentificering (MFA), holde enheder opdaterede, bruge endpointsikkerhed og træne medarbejdere i at genkende social engineering. Regelmæssige backups og klare procedurer for rapportering af hændelser giver ekstra beskyttelse.
Sikre forretningskonti. Brug stærke og unikke adgangskoder til virksomhedskonti og gem dem i en anerkendt password manager i stedet for at genbruge legitimationsoplysninger.
Multifaktor‑autentificering (MFA) bør også aktiveres for vigtige konti som e‑mail, cloud‑platforme, finansielle tjenester og administrator‑konti. Medarbejdere bør kun have adgang til de systemer og oplysninger, de har behov for i deres rolle.
Beskyt enheder og software. Virksomhedens laptops, telefoner og andre enheder skal modtage sikkerhedsopdateringer hurtigt. Pålidelig endpointsikkerhed kan også hjælpe med at opdage og blokere malware, ransomware, ondsindede websteder og andre trusler. Gammel eller ustøttet software bør udskiftes, når den giver adgang til vigtige systemer.
Uafhængigt testet og prisbelønnet af branchens førende laboratorier.



Medarbejdere bør vide, hvordan man genkender phishing og usædvanlige betalingsanmodninger. Virksomheder bør også etablere simple verifikationsprocedurer, så personalet ikke behøver at antage, at en e‑mail eller besked er ægte.
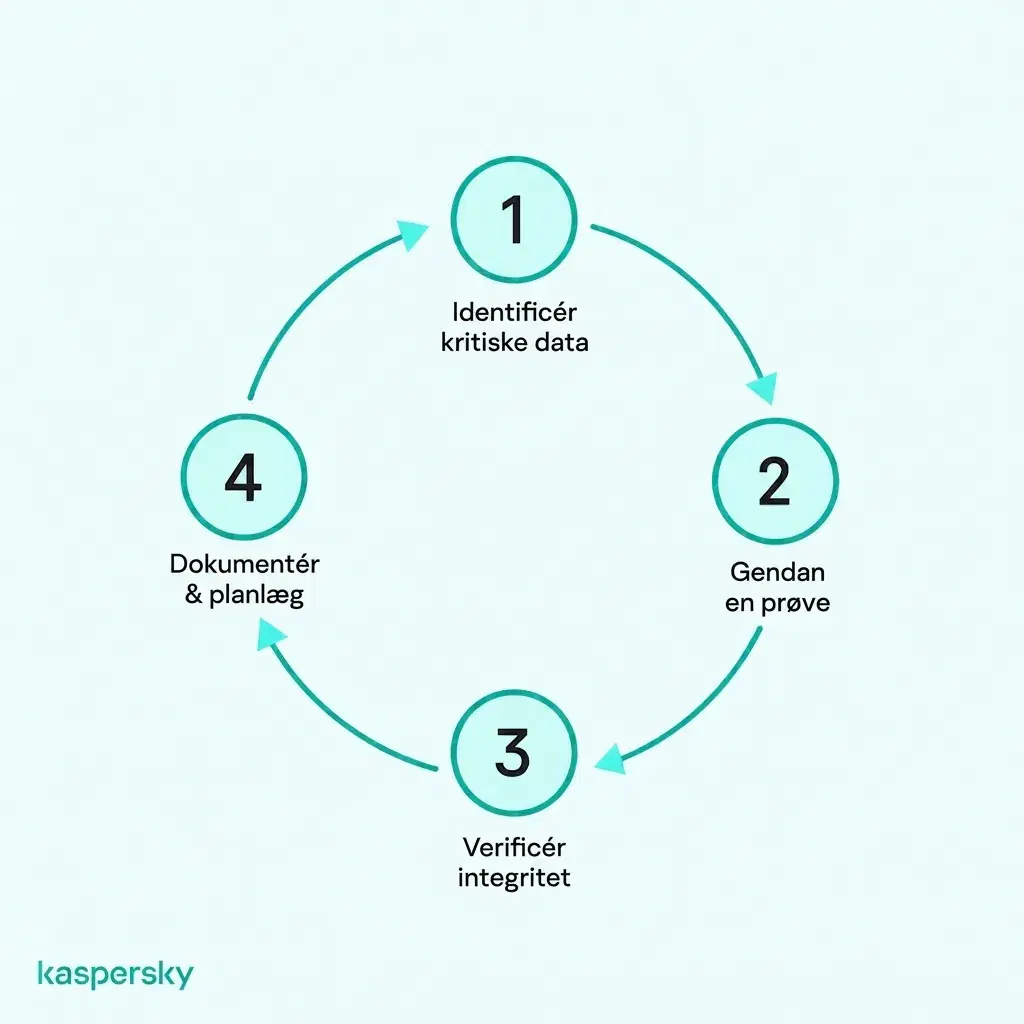
Forbered dig på potentielle sikkerhedshændelser. Hav sikre backups af vigtig virksomhedsdata og test dem jævnligt for at sikre, at informationen faktisk kan gendannes. Medarbejdere bør også vide, hvem de skal kontakte, hvis de modtager en mistænkelig besked, mister en enhed eller tror, at en konto er kompromitteret.
Relaterede artikler:
- Hvad er svindelsider, og hvordan undgår man dem?
- Hvad malware har brug for for at trives
- Hvordan undgås datatyveri
- Hvorfor er cybersikkerhed for små virksomheder kritisk for din beskyttelse?
Anbefalede produkter:
FAQs
Kan hackere angribe en lille virksomhed, der ikke har en hjemmeside?
Ja. En hjemmeside er kun ét muligt indgangspunkt. Angribere kan rette sig mod forretnings‑e‑mail, cloud‑konti, medarbejderes enheder, fjernadgangstjenester, adgangskoder og leverandører, selvom virksomheden ikke har en offentlig hjemmeside.
Hvordan kan en lille virksomhed se, om hackere har fået adgang til dens systemer?
Advarselstegn kan være ukendte login‑advarsler, uventede adgangskodeændringer, nye videresendelsesregler i e‑mail, usædvanlige betalinger, ukendt software eller enheder, der opfører sig anderledes. Sikkerhedssoftware og kontoaktivitetslogs kan også hjælpe med at identificere mistænkelig adgang.
Hvem er ansvarlig for cloud‑sikkerhed?
Cloud‑sikkerhed er normalt et delt ansvar mellem udbyderen og den virksomhed, der bruger tjenesten. Udbyderen beskytter typisk den underliggende cloud‑infrastruktur, mens kunden er ansvarlig for områder som kontosikkerhed, adgangstilladelser, konfigurationer og de data, den gemmer. Den præcise fordeling afhænger af den anvendte cloud‑tjeneste.
Hvilke brancher bliver oftest mål for cyberangreb?
Ifølge Verizons 2026 Data Breach Investigations Report var fremstillingsindustrien, professionelle tjenesteydelser, offentlig administration, sundhedssektoren og finanssektoren blandt dem med flest bekræftede databrud. Dog står virksomheder i alle brancher og størrelser over for risiko for cyberangreb.