Hvordan får svindlere dine personoplysninger?
Svindlere kan få personoplysninger på mange måder. Ofte narres folk til at give dem gennem phishing‑beskeder, falske websteder, svindelopkald, quizzer, undersøgelser eller andre former for social engineering. Oplysninger kan også blive stjålet direkte fra en enhed ved hjælp af malware (skadelig software), eksponeret i et databrud, indsamlet fra offentlige kilder eller opnået via fysiske metoder som kortskimming eller stjålet post.
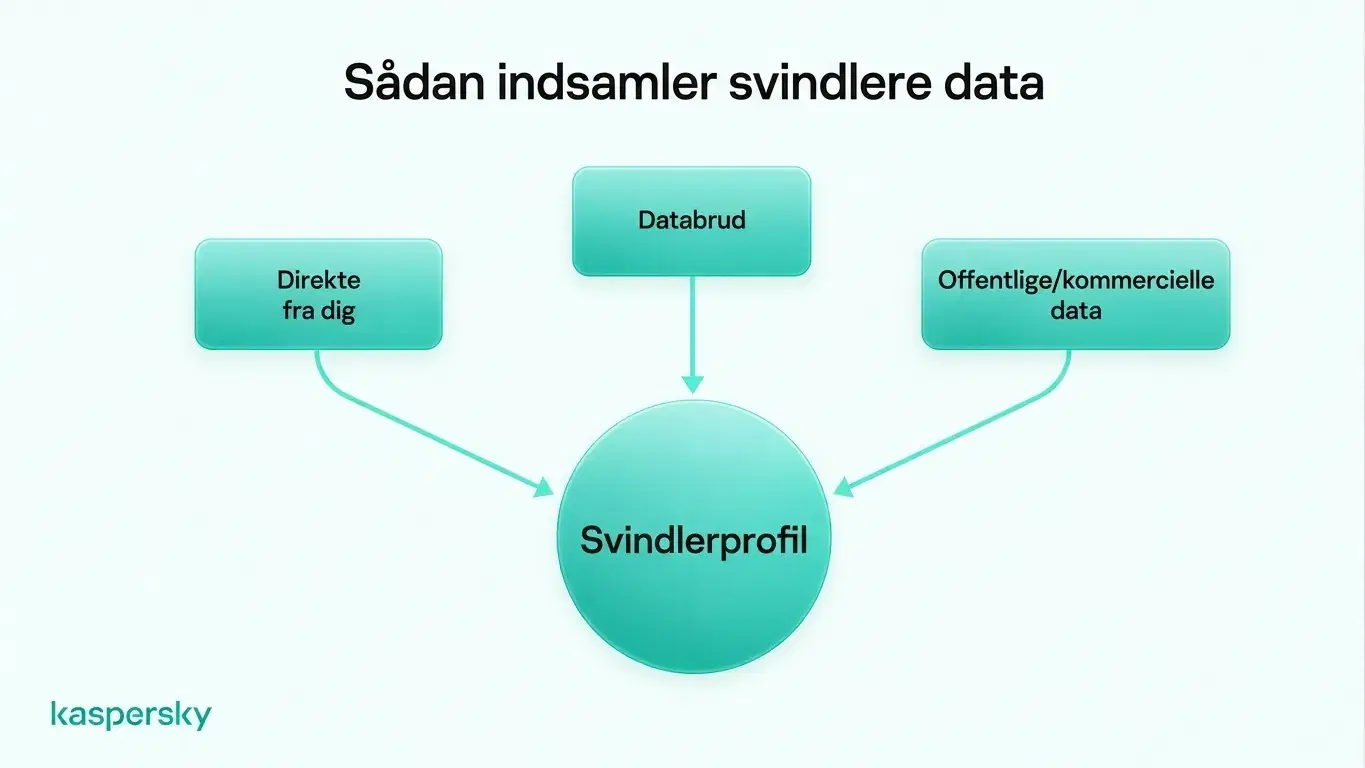
Svindlere samler ofte oplysninger fra flere kilder i stedet for at stole på ét enkelt angreb. Ved at sammenkoble disse oplysninger kan de få et mere detaljeret billede af en person og gøre deres svindel mere overbevisende.
- Svindlere får typisk oplysninger på tre hovedmåder: direkte fra offeret, via lækkede eller kompromitterede data (databrud) og fra offentligt eller kommercielt tilgængelige kilder.
- Forskellige informationstyper kan kombineres til en langt mere detaljeret profil, hvilket forklarer, hvorfor en svindler allerede kan kende ægte personoplysninger.
- Kasperskys forskning fra 2025 viste, at 88,5 % af de analyserede phishing‑angreb var rettet mod at stjæle konto‑legitimationsoplysninger.
- At en opkaldende part eller besked kender et navn, adresse, bank, arbejdsgiver eller anden reel information beviser ikke, at den, der kontakter dig, er ægte.
- Sikkerhedssoftware, betroede downloads, softwareopdateringer og at dele færre personoplysninger online kan reducere, hvor meget data svindlere kan indsamle.
- Unikke adgangskoder og totrinsbekræftelse kan gøre lækkede legitimationsoplysninger langt mindre brugbare, hvis persondata er eksponeret.
Phishing og social engineering
Phishing og andre former for social engineering bygger på manipulation frem for teknisk hacking. Svindlere kan sende e‑mails eller foretage opkald, der ser ud til at komme fra en bank, et leveringsselskab, en offentlig myndighed, en arbejdsgiver eller en anden betroet organisation.
Disse svindelmetoder kan antage flere former. Smishing bruger tekstbeskeder. Vishing bruger telefonopkald. Falske websteder, onlinebutikker, quizzer, undersøgelser, konkurrencer og giveaways kan også være designet til at indsamle personoplysninger.
Formålet er typisk at få offeret til at afsløre oplysninger som brugernavne, adgangskoder, betalingsoplysninger eller personlige identifikatorer. Svindlen kan få nogen til at klikke på et ondsindet link eller give opkalderen fjernadgang til en enhed.
Infostealers og anden malware
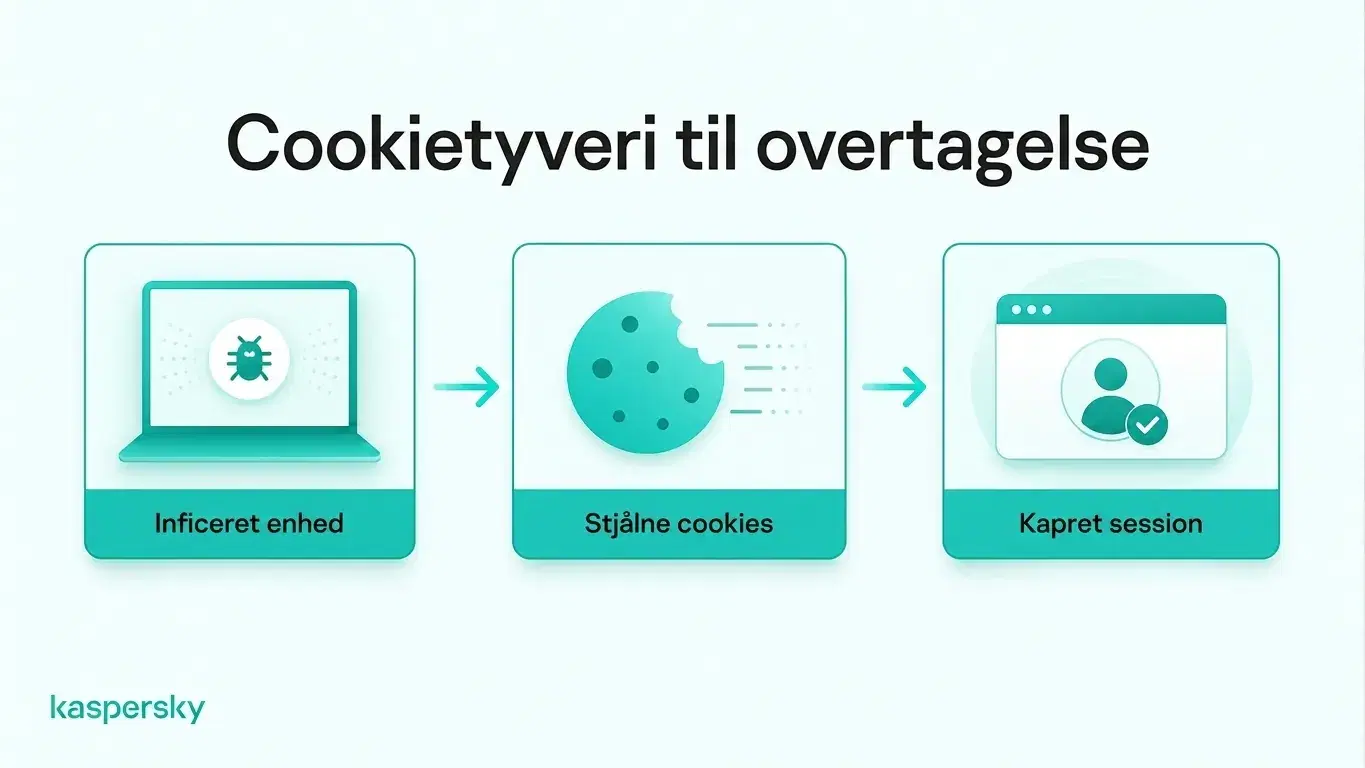
Malware kan indsamle personoplysninger direkte fra en inficeret enhed. Infostealers er en type malware designet specifikt til at finde og stjæle data som gemte adgangskoder, browser‑cookies, betalingsoplysninger, filer og andre følsomme oplysninger.
Malware kan inficere enheder gennem ondsindede downloads, phishing‑vedhæftede filer, kompromitterede websteder eller falske apps forklædt som legitim software.
Browser‑cookies kan også være værdifulde. Stjålne session‑cookies kan potentielt give angribere mulighed for at overtage en aktiv login‑session uden at skulle indtaste adgangskoden igen. Det er en af grundene til, at malware på en betroet enhed kan eksponere mere end blot lokalt lagrede filer.
Databrud
Personoplysninger kan også blive eksponeret via en virksomhed eller en online tjeneste, selv når den enkelte ikke har gjort noget forkert.
Et databrud kan afsløre e‑mailadresser, telefonnumre, navne, adgangskoder, betalingsoplysninger, fødselsdatoer eller andre kontodata. Stjålne legitimationsoplysninger kan herefter blive genbrugt i senere svindel eller sælges til andre kriminelle på dark web.
Kompromitterede data kan forblive nyttige i lang tid. Selv hvis en gammel adgangskode ikke længere er gyldig, kan andre oplysninger som e‑mail, telefonnummer, hjemmeadresse eller fødselsdato stadig kombineres med nyere data fra en anden kilde til visse former for identitetstyveri.
Offentlige kilder og data‑mæglerne
Ikke alle oplysninger, som svindlere bruger, er stjålet. En del kan allerede være offentligt eller kommercielt tilgængelige.
Sociale medieprofiler kan afsløre navne, arbejdspladser, familiemedlemmer, lokationer, fødselsdage, interesser, rejseplaner og andre personlige detaljer. Offentlige registre, søgetjenester til personoplysninger, kataloger og data brokers kan give yderligere oplysninger som kontaktdata, adresser og demografiske oplysninger.
Fysiske metoder
Svindlere kan også indsamle oplysninger offline. Shoulder surfing indebærer at betragte nogen, mens de indtaster en PIN eller andre følsomme oplysninger på et offentligt sted.
Kortskimming‑apparater kan aflæse betalingskortoplysninger, mens stjålet post kan indeholde kontoudtog, kontooplysninger eller identitetsdokumenter. Skrottet papirarbejde kan også afsløre nyttige personoplysninger, hvis det ikke destrueres sikkert.
Hvad kan svindlere gøre med dine personoplysninger?
Hvad svindlere kan gøre med personoplysninger afhænger af de oplysninger, de får fat i. Selv en e‑mailadresse eller et telefonnummer kan bruges til phishing eller andre målrettede svindelmetoder, mens yderligere oplysninger kan muliggøre mere troværdig udgiver‑efterligning, overtagelse af konti eller identitetstyveri.
For eksempel kan en svindler kombinere en e‑mailadresse fra et databrud med en arbejdsgivers navn fundet på sociale medier. De kunne derefter sende en phishing‑besked, der ser ud til at komme fra virksomhedens IT‑afdeling, hvilket gør anmodningen mere troværdig.
At kende ægte personlige oplysninger gør ikke en opkalder eller besked troværdig.
Svindlere kan bruge forskellige typer persondata til forskellige formål:
|
Oplysninger eksponeret |
Hvad svindlere kan gøre med det |
|
E‑mailadresser og telefonnumre |
Sende målrettede phishing‑beskeder, svindelopkald eller falske konto‑meddelelser. |
|
Brugernavne og adgangskoder |
Forsøge at få adgang til konti eller teste genbrugte legitimationsoplysninger på andre tjenester. |
|
Betalingskort‑ eller bankoplysninger |
Forsøge uautoriserede transaktioner eller økonomisk bedrageri, afhængigt af hvilke oplysninger der er opnået. |
|
Navne, adresser og sociale mediedetaljer |
Udspille sig som betroede kontakter eller gøre svindel mere overbevisende. |
|
Identitetsdokumenter og følsomme personlige oplysninger |
Forsøge identitetstyveri, falske ansøgninger eller kontooppisning i andres navne. |
|
Browser‑cookies og aktive sessioner |
Potentielt overtage konti, hvor brugeren er logget ind, uden at skulle indtaste adgangskoden igen. |
Hvad skal du gøre, hvis en svindler har dine personoplysninger?
Det første skridt er at identificere, hvilke personoplysninger der kan være blevet eksponeret. Den rette reaktion afhænger af datatypen, om en konto er blevet tilgået, og om en enhed er kompromitteret.
|
Oplysninger eksponeret |
Hovedrisiko |
Hvad du skal gøre |
|
Adgangskoder eller konto‑legitimationsoplysninger |
Kontoovertagelse og uautoriseret adgang |
Skift de berørte adgangskoder, inkl. på andre konti hvor de er genbrugt. Aktiver totrinsbekræftelse (2FA/MFA), gennemgå kontoaktivitet og log ud af ukendte sessioner. |
|
Betalingskort eller bankoplysninger |
Uautoriserede betalinger og økonomisk bedrageri |
Kontakt straks din bank eller kortudsteder. Spørg, om kort eller konto bør spærres eller udskiftes, og gennemgå nylige transaktioner. |
|
Identitetsdokumenter eller følsomme personoplysninger |
Identitetstyveri og udgiver‑efterligning |
Kontakt den relevante udstedende myndighed eller tjeneste for vejledning. Hold øje med ukendte konti eller ansøgninger i dit navn og anmeld mistænkt identitetstyveri. |
|
E‑mailadresse eller telefonnummer |
Phishing, svindelopkald og målrettet udgiver‑efterligning |
Vær forsigtig med uventede beskeder og opkald, især dem der indeholder ægte personoplysninger. Undgå mistænkelige links og verificer anmodninger via officielle kontaktkanaler, før du deler oplysninger eller giver adgang. |
|
Browser‑cookies, aktive sessioner eller malware‑relaterede data |
Session‑overtagelse og yderligere legitimations‑tyveri |
Kontroller og rens den berørte enhed med betroet sikkerhedssoftware. Skift derefter vigtige adgangskoder fra en ren enhed, tilbagekald aktive sessioner hvor muligt, og gennemgå kontoaktivitet. |
Fortsæt med at overvåge vigtige konti for mistænkelige logins, forsøg på nulstilling af adgangskode og uautoriserede transaktioner. Anmeld enhver bekræftet misbrug til den relevante udbyder eller organisation.
Hvordan kan du beskytte dine personoplysninger mod svindlere?
At beskytte personoplysninger starter med at gøre det sværere for svindlere at samle nyttige oplysninger. Vær forsigtig med uventede beskeder eller opkald, især når nogen skaber en følelse af hast eller beder om kontoadgang. Selv hvis en anmodning ser ud til at komme fra en betroet organisation, så verificer den via en officiel kontaktkanal, før du deler oplysninger eller giver adgang.
Konti skal også have stærk beskyttelse. Brug en forskellig adgangskode til hver onlinekonto. Disse kan gemmes i en velrenommeret password manager. Det er også en god idé at aktivere totrinsbekræftelse (2FA/MFA), hvor det er muligt. Det betyder, at din adgangskode alene ikke nødvendigvis er nok til at få adgang til kontoen.
Enheder bør også beskyttes mod malware og infostealers. Download apps og software fra betroede kilder, installer sikkerhedsopdateringer hurtigt, og brug pålideligt sikkerhedssoftware, der kan opdage ondsindede filer, websteder og andre trusler.
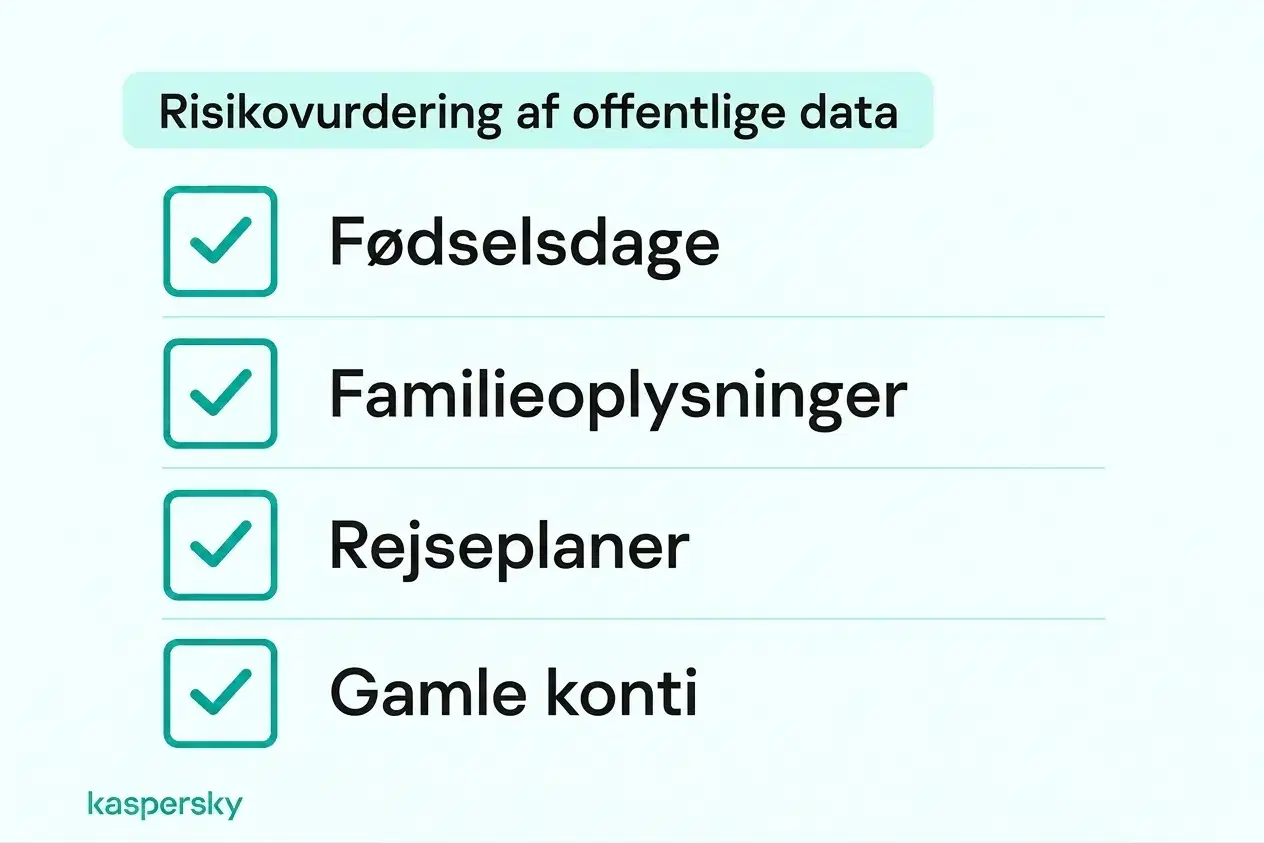
Begræns de personlige oplysninger, der er offentligt tilgængelige, ved at gennemgå social media privacy‑indstillinger og undgå unødvendige offentlige oplysninger som fødselsdage, familieoplysninger eller rejseplaner. Slet ubrugte konti og fjern personoplysninger fra onlinetjenester, du ikke længere har brug for.
Vær opmærksom på notifikationer om databrud og mistænkelige login‑advarsler. Selvom disse forholdsregler ikke kan forhindre alle datalæk, kan de reducere din eksponering og hjælpe dig med at reagere, før stjålne oplysninger misbruges.
Kaspersky Premium kombinerer antivirusbeskyttelse med værktøjer, der er designet til at blokere ondsindede websteder og phishing‑forsøg, identificere data‑ og adgangskode‑lækager og sikkert administrere adgangskoder.
Uafhængigt testet og belønnet af branchens førende laboratorier.



Relaterede artikler:
- Hvad ved du om svindelwebsteder?
- Hvordan undgår man social engineering‑angreb effektivt?
- Hvad er de bedste råd til at forebygge phishing?
- Hvordan undgår man datatyveri?
Anbefalede produkter:
FAQs
Kan svindlere få dine oplysninger bare via en sms eller et opkald?
Som regel ikke blot fra beskeden eller opkaldet alene. Den større risiko opstår, hvis modtageren trykker på et ondsindet link, svarer med personoplysninger, installerer software eller giver adgang til en enhed. At svare kan også bekræfte, at et telefonnummer er aktivt. Mistænkelige beskeder bør blokeres og slettes.
Kan nogen stjæle din identitet med kun navn og adresse?
Som regel ikke med kun et navn og en adresse, selvom disse oplysninger kan gøre målrettede svindel‑ og udgiver‑efterligningsforsøg mere overbevisende. Identitetstyveri kræver typisk yderligere oplysninger, såsom fødselsdato, ID‑oplysninger, konto‑legitimationsoplysninger eller andre persondata.
Hvilke oplysninger skal en svindler bruge for at få adgang til din bankkonto?
Et navn og et kontonummer alene er normalt ikke nok til at få adgang til netbank. Svindlere har typisk brug for yderligere autentifikationsoplysninger, såsom login‑oplysninger, sikkerhedskoder eller adgang til en betroet enhed, aktiv session eller skærmadgang.
Hvordan kan du se, om dit kort er blevet skannet?
Det kan være svært at opdage ved maskinen selv. En løs eller usædvanlig kortåbning eller en mærkelig vedhæftning kan være et advarselstegn. Uautoriserede transaktioner eller bankadvarsler er ofte de tydeligste tegn på, at kortoplysninger kan være kompromitteret.