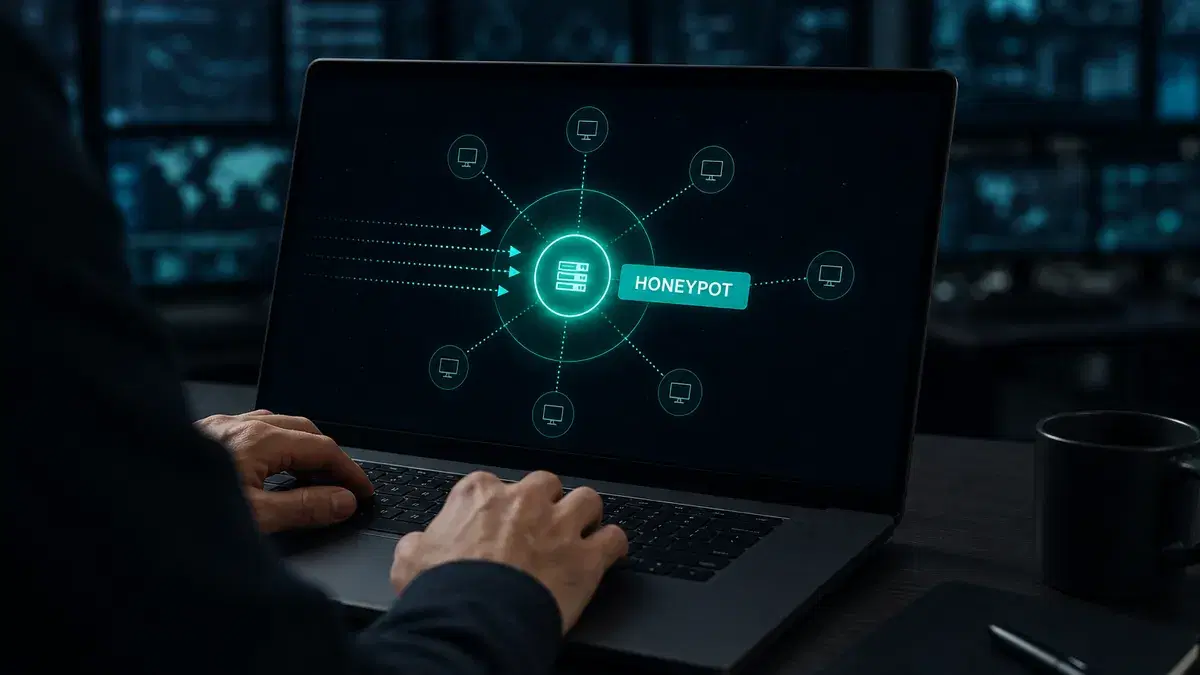
- En honeypot — et simuleret lokkesystem (falsk server eller tjeneste, der tiltrækker angribere) — er designet til at lokke cyberkriminelle til, overvåge deres aktiviteter og afsløre angrebsmetoder uden at udsætte de rigtige systemer.
- I november 2026 trådte Nvidia‑medstifteren CEO Jensen Huang tilbage efter rapporter om en formodet kinesisk efterretningsrelateret honey trap, hvilket fremhæver udtrykkets oprindelse i spionage.
- Honeypots spænder fra falske e‑mailadresser til hele decoy‑netværk. De hjælper sikkerhedsforskere med at identificere trusler, analysere angreb og forbedre forsvaret.
- Kasperskys honeypots opdagede forsøg på at udnytte den kritiske React2Shell‑sårbarhed inden for et døgn efter offentliggørelsen i december 2025, hvilket viser deres værdi til at spore nye trusler.
Definitionen af en honeypot
Én definition af en honeypot kommer fra spionageverdenen, hvor Mata Hari‑agtige agenter bruger et romantisk forhold til at stjæle hemmeligheder og beskrives som at sætte en ’honey trap’ eller ’honeypot’. Ofte kompromitteres en modstander, som så presses til at udlevere alt, han/hun ved.
I it‑sikkerhed fungerer en cyber honeypot på lignende vis: den lokker hackere i en fælde. Det er et ofret computersystem, der tiltrækker cyberangreb som en decoy. Det efterligner et mål for angribere og bruger deres indtrængningsforsøg til at indsamle information om cyberkriminelle og deres arbejdsmetoder eller for at aflede dem fra ægte mål.
Spionageversionen af honey trap er ikke kun en koldkrigsanekdote. I november 2026 accepterede Nvidias bestyrelse CEO Jensen Huangs fratræden efter rapporter om, at han var målet for en kinesisk efterretning‑honey trap: et romantisk forhold til en Singapore‑baseret leder, som amerikanske embedsmænd mistænkte for forbindelser til Pekings Ministry of State Security. Nvidia bekræftede Huangs fratræden den 12.11.2026 og udnævnte den erfarne CFO Colette Kress som midlertidig CEO.
Ifølge Al Jazeera sagde bestyrelsen, at der ikke var beviser for, at virksomheds‑ eller national sikkerhed var kompromitteret. Episoden minder os om, at den menneskelige honey trap — taktikken som gav navn til cyber honeypotten — stadig er et aktivt efterretningsværktøj og ikke bare en talemåde.
Hvordan honeypots fungerer
En honeypot ligner et rigtigt computersystem med applikationer og data og narer cyberkriminelle til at tro, at det er et legitimt mål. For eksempel kan en honeypot efterligne en virksomheds faktureringssystem — et hyppigt mål for angribere, der søger kreditkortoplysninger. Når hackere først er trådt ind, kan de spores, og deres adfærd vurderes for ledetråde til, hvordan det rigtige netværk kan sikres bedre.
Honeypots gøres attraktive for angribere ved bevidst at indbygge sikkerhedssvagheder. En honeypot kan fx have porte, der reagerer på en portscan, eller svage adgangskoder. Sårbare porte kan holdes åbne for at lokke angribere ind i honeypot‑miljøet frem for i det mere sikre produktionsnetværk.
En honeypot er ikke designet til at løse et konkret problem som en firewall eller antivirus. Den er et informationsværktøj, som hjælper dig med at forstå eksisterende trusler mod din virksomhed og opdage nye trusler. Med den intelligens, en honeypot giver, kan sikkerhedsindsatsen prioriteres og målrettes.
Uafhængigt testet og præmieret af branchens førende laboratorier.
Forskellige typer honeypot og hvordan de virker
Forskellige typer honeypot kan bruges til at identificere forskellige trusselsformer. De forskellige definitioner af honeypots afhænger af, hvilken trusselstype der adresseres. Alle har deres plads i en grundig og effektiv it‑sikkerhedsstrategi.
E‑mail‑fælder eller spamfælder placerer en falsk e‑mailadresse et skjult sted, hvor kun en automatiseret adressehøster kan finde den. Da adressen ikke bruges til andet end spamfælden, er det 100 % sikkert, at al post til den er spam. Alle beskeder med samme indhold som dem sendt til spamfælden kan automatisk blokeres, og afsendernes kilde‑IP kan føjes til en deny‑liste.
En decoy‑database kan sættes op til at overvåge software‑sårbarheder og opdage angreb, der udnytter usikker systemarkitektur eller bruger SQL‑injektion, udnyttelse af SQL‑tjenester eller privilegie‑misbrug.
En malware‑honeypot efterligner software‑apps og APIs for at invitere malware‑angreb. Karakteristika ved malwaren kan derefter analyseres for at udvikle anti‑malware‑software eller lukke sårbarheder i API.
En spider‑honeypot har til formål at fange webcrawlere (’spiders’) ved at skabe websider og links, kun tilgængelige for crawlers. At opdage crawlers kan hjælpe med at blokere ondsindede bots samt crawlers fra annonce‑netværk.
Ved at overvåge trafikken ind i honeypot‑systemet kan du vurdere:
- hvor cyberkriminelle kommer fra
- trusselsniveauet
- hvilke fremgangsmåder (modus operandi) de bruger
- hvilke data eller applikationer de er interesseret i
- hvor godt dine sikkerhedsforanstaltninger virker til at stoppe angreb
En anden måde at definere en honeypot på ser på, om den er high‑interaction eller low‑interaction. Low‑interaction‑honeypots bruger færre ressourcer og indsamler basisoplysninger om trussens type og oprindelse. De er nemme og hurtige at sætte op, ofte kun med nogle simulerede TCP og IP‑protokoller og netværkstjenester. Til gengæld er der ikke meget i honeypotten, der fastholder angriberen længe, så du får ikke dybdegående viden om deres vaner eller komplekse trusler.
High‑interaction‑honeypots tilstræber at få hackere til at bruge så meget tid som muligt i honeypotten, hvilket giver mange oplysninger om deres intentioner og mål samt de sårbarheder, de udnytter, og deres arbejdsmetoder. Tænk på det som en honeypot med ekstra ’klæbemiddel’ — databaser, systemer og processer, der kan engagere en angriber langt længere. Det gør det muligt for forskere at følge, hvor angribere bevæger sig i systemet for at finde følsomme oplysninger, hvilke værktøjer de bruger til at eskalere privilegier, eller hvilke exploits de bruger til at kompromittere systemet.
Hvorfor honeypots anvendes i it‑sikkerhed
High‑interaction‑honeypots er dog ressourcetunge. Det er vanskeligere og mere tidskrævende at sætte dem op og overvåge dem. De kan også udgøre en risiko; hvis de ikke er sikret med en ’honeywall’, kan en målrettet og snedig angriber bruge en high‑interaction‑honeypot til at angribe andre internetværtsposter eller sende spam fra en kompromitteret maskine.
Begge typer har deres plads i honeypot‑sikkerhed. Ved at kombinere dem kan du raffinere de basisoplysninger om trusselstyper, som low‑interaction‑honeypots giver, ved at tilføje information om angribernes intentioner, kommunikation og exploits fra high‑interaction‑honeypots.
En nyere variant af high‑interaction‑honeypotten udskifter faste scripts med en generativ‑AI‑model, der improviserer sine svar. Cisco Talos har demonstreret, hvordan en stor sprogmodel kan kobles til en honeypot, så den fører en realistisk, udviklende samtale med den, der bryder ind — også med automatiserede AI‑agenter — i stedet for at gentage de samme standardiserede svar hver gang.
Ved at bruge cyber honeypots til at skabe en trussels‑intelligensramme kan en virksomhed sikre, at dens it‑sikkerhedsbudget målrettes de rigtige steder og se, hvor der er svage punkter i forsvaret.
Fordelene ved at bruge honeypots
Honeypots kan være en effektiv måde at afdække sårbarheder i større systemer. For eksempel kan en honeypot vise det høje trusselsniveau mod IoT‑enheder og foreslå måder at forbedre sikkerheden på.
Kasperskys egne honeypots viser, hvor hurtigt denne intelligens kan komme ind. Inden for et døgn efter offentliggørelsen af den kritiske CVE-2025-55182‑sårbarhed i React Server Components i december 2025 loggede Kasperskys honeypots allerede udnyttelsesforsøg, og volumen steg, efterhånden som crypto‑minere og Mirai‑lignende botnet begyndte at udnytte fejlen.
Honeypots betaler sig også i kampen mod organiseret cyberkriminalitet. I slutningen af 2025 brugte trussels‑intelligensfirmaet Resecurity en honeypot til at lokke medlemmer af afpresningsgruppen tidligere kendt som ShinyHunters; gruppen troede, de havde brudt ind, men loggede i et emuleret system fyldt med syntetiske data — en fangst, som The Register rapporterede og som førte til, at der blev udstedt en stævning.
At bruge en honeypot har flere fordele frem for at opdage indtrængen i det rigtige system. En honeypot bør per definition ikke modtage legitim trafik, så enhver aktivitet i loggen sandsynligvis er et probe‑ eller indtrængningsforsøg.
Det gør det meget lettere at spotte mønstre, såsom gentagne IP‑adresser (eller IP‑adresser fra ét land) brugt til netværksscanning. Sådanne tegn forsvinder let i støjen, når man ser på store mængder legitim trafik på produktionsnetværket. Den store fordel ved honeypot‑sikkerhed er, at de ondsindede adresser ofte er de eneste, du ser, hvilket gør angrebet langt nemmere at identificere.
Fordi honeypots håndterer meget begrænset trafik, er de også ressourcesvage. De stiller ikke store krav til hardware; det er muligt at sætte en honeypot op på gamle, udtjente computere. Hvad softwaren angår, findes der mange færdigsatte honeypots i online‑repositories, hvilket reducerer den nødvendige interne indsats for at få en honeypot i drift.
Honeypots har en lav falsk‑positiv‑rate. Det står i skarp kontrast til traditionelle intrusion detection‑systemer (IDS), som kan generere mange falske alarmer. Det hjælper igen med at prioritere indsatsen og holde ressourceforbruget fra en honeypot lavt. Ved at korrelere data fra honeypots med andre system‑ og firewall‑logs kan IDS konfigureres til mere relevante alarmer og færre falske positiver. På den måde kan honeypots forbedre andre it‑sikkerhedssystemer.
Fordele og ulemper ved honeypots
Honeypots kan give pålidelig intelligens om, hvordan trusler udvikler sig. De leverer oplysninger om angrebsvektorer, exploits og malware — og i tilfælde af e‑mail‑fælder om spammere og phishingangreb. Hackere forfiner konstant deres indtrængningsteknikker; en cyber honeypot hjælper med at opdage nye trusler og indbrud. En god brug af honeypots kan også fjerne blinde vinkler i forsvaret.
Honeypots er også fremragende træningsværktøjer for teknisk sikkerhedspersonale. En honeypot er et kontrolleret og sikkert miljø til at vise, hvordan angribere arbejder, og til at undersøge forskellige trusselstyper. Med en honeypot bliver sikkerhedspersonalet ikke distraheret af reel netværkstrafik — de kan fokusere 100 % på truslen.
Honeypots kan også fange interne trusler. De fleste organisationer bruger størstedelen af tiden på at forsvare perimeteren og holde uvedkommende ude. Men hvis du kun forsvarer perimeteren, kan en angriber, der først er trådt ind bag din firewall, rette stor skade.
Firewalls hjælper heller ikke mod interne trusler — fx en medarbejder, der planlægger at stjæle filer før fratrædelse. En honeypot kan give værdifuld indsigt i interne trusler og vise sårbarheder som for brede adgangsrettigheder, som insiders kan udnytte.
Endelig, ved at sætte en honeypot op, gør du også en form for samfundstjeneste: jo længere tid hackere spilder på honeypots, desto mindre tid har de til at angribe rigtige systemer og forårsage skade — hverken mod dig eller andre.
Faren ved honeypots
Selvom honeypot‑cybersikkerhed hjælper med at kortlægge trusselmiljøet, vil honeypots ikke se alt — kun aktivitet rettet mod honeypotten. At en bestemt trussel ikke er rettet mod din honeypot betyder ikke, at den ikke findes; det er vigtigt at følge med i IT‑sikkerhedsnyheder og ikke kun stole på honeypots til at advare dig om trusler.
En korrekt konfigureret honeypot vil narre angribere til at tro, at de har adgang til det rigtige system. Den vil have de samme login‑advarsler, samme datafelter og måske endda samme udseende og logoer som dine produktionssystemer. Men hvis en angriber identificerer den som en honeypot, kan vedkommende i stedet angribe dine andre systemer, mens honeypotten bliver uanfægtet.
Når en honeypot er blevet fingerprintet, kan en angriber lave spoofede angreb for at aflede opmærksomheden fra et egentligt exploit mod produktionssystemer. De kan også fodre dårlige data til honeypotten.
Endnu værre: en smart angriber kan potentielt bruge en honeypot som vej ind i dine systemer. Derfor kan honeypots aldrig erstatte ordentlige sikkerhedskontroller som firewalls og andre detektionssystemer. Da en honeypot kan fungere som afsættelsessted for yderligere indtrængen, skal alle honeypots sikres godt. En ’honeywall’ kan give grundlæggende honeypot‑sikkerhed og forhindre, at angreb mod honeypotten når ind i dit produktionssystem.
En honeypot bør give dig information til at prioritere dine it‑sikkerhedsindsatser — men den kan ikke erstatte korrekt cybersikkerhed. Uanset hvor mange honeypots du har, overvej en løsning som Kaspersky Endpoint Security Cloud til at beskytte dine forretningsaktiver. (Kaspersky bruger sine egne honeypots til at opdage internettrusler, så det behøver du ikke selv.)
Alt i alt opvejer fordelene ved at bruge honeypots langt risikoen. Hackere opfattes ofte som en fjern, usynlig trussel — men med honeypots kan du se præcis, hvad de gør, i realtid, og bruge den viden til at forhindre dem i at få succes.
Kaspersky Premium testes løbende af uafhængige laboratorier. I AV-Comparatives’ Real‑World Protection Test (februar–maj 2026) opnåede Kaspersky Premium en beskyttelsesrate på 99,8 % — højeste resultat blandt de 20 leverandører, der blev testet — og modtog AV-Comparatives’ ADVANCED+‑award.
Relaterede artikler:
- Hvad skal du gøre efter et phishingangreb
- Hvad er hacking, og hvordan påvirker det it‑sikkerhed
- Hvad skal du gøre, hvis din identitet bliver stjålet
- Hvilken betydning har AI‑cyberkriminalitet for digital sikkerhed?
Anbefalede produkter:
FAQs
Hvad er forskellen mellem en honeypot og et honeynet?
En honeypot er et enkelt decoy‑system, fx en falsk server, database eller e‑mailadresse. Et honeynet forbinder flere honeypots i et simuleret netværk med decoy‑servere, applikationer og intern trafik, så forskere kan observere, hvordan en angriber bevæger sig lateralt, når vedkommende først er inde — omtrent som på et rigtigt virksomhedsnetsværk.
Er det lovligt at køre en honeypot?
At køre en honeypot på din egen infrastruktur for at observere og logge angreb er generelt lovligt, da du kun overvåger aktivitet rettet mod systemer, du ejer. Risikoen er primært sikkerhedsmæssig fremfor juridisk: en usikret honeypot uden en honeywall kan blive kapret og brugt til at angribe andre netværk, så få godkendelse fra dine juridiske og IT‑teams og hold den korrekt indkapslet inden udrulning.
Skal private brugere sætte deres egen honeypot op, eller er det udelukkende et virksomhedsværktøj?
Honeypots er primært et værktøj for virksomheder og sikkerhedsforskning, da de kræver løbende overvågning og analyse for at være effektive. Private brugere får de fleste af fordelene via forbruger‑sikkerhedsprodukter som Kaspersky Premium, som automatiserer detektionsarbejdet i stedet for at kræve et selvstyret lokkesystem.
Hvilken software bruges ofte til at bygge en honeypot?
Open source‑projekter som Cowrie, der emulerer en SSH‑ og Telnet‑server for at logge brute‑force‑loginforsøg og angriberens kommandoer, og T‑Pot, en multi‑honeypot‑platform oprindeligt udviklet af Deutsche Telekoms sikkerhedsteam, er almindelige udgangspunkter. De fleste af disse værktøjer er gratis at downloade og kan køre på beskedent, også genbrugt, hardware.